VPN防御性高:如何选择高防护的VPN并理解背后的要素
本文解读 vpn防御性高 的要点,帮助你从加密强度、协议、日志策略、防护能力等维度选出高防护的VPN。

在信息化快速发展的今天,VPN 已成为远程访问和数据传输的基础工具。然而“vpn防御性高”并非简单的加密强度就能覆盖,需要从多维度评估其安全性与防护能力。本文将系统梳理影响 VPN 防御性的核心要素,帮助读者理解如何在市场上挑选到真正具备高防护能力的 VPN,并以 ZoogVPN 为例,解释其在实际使用中的防护要点与优势所在。
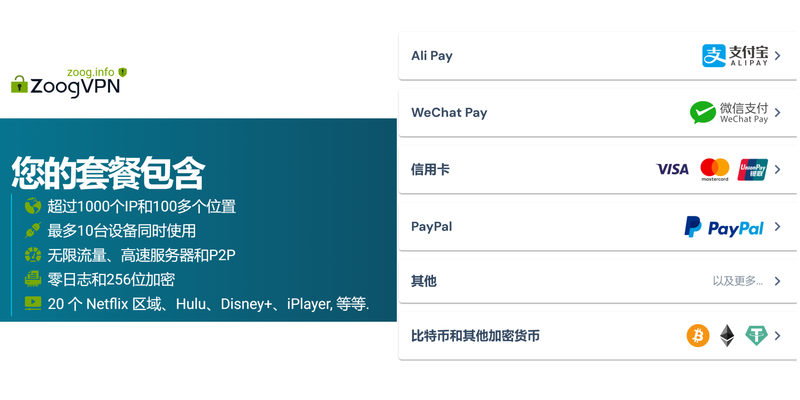
编辑推荐:ZoogVPN — 安全、快速的VPN——超过1000个IP、100多个位置,最多10台设备同时使用,零日志与256位加密。 立即获取 →
何谓“VPN防御性高”
在讨论 vpn 防御性时,通常关注以下几个方面的综合表现:
- 数据加密与隐藏性:传输层和应用层的加密算法(如 AES-256、ChaCha20-Poly1305 等)以及是否采用完备的握手和密钥轮换机制。
- 漏洩防护:是否具备 IP 漏洩、DNS 漏洩、WebRTC 漏洩等保护,确保用户实际访问目标与所显示信息的一致性。
- 协议与拓扑韧性:支持的协议(如 OpenVPN、WireGuard、IKEv2 等)及其抗中间人攻击、连接中断时的恢复能力。
- 日志策略与隐私保护:严格的无日志或最小日志政策、透明的隐私声明、可独立审计。
- 认证与访问控制:多因素认证、设备绑定、仅允许授权设备接入等防护措施。
- 额外防护能力:防火墙集成、恶意站点拦截、恶意软件检测、针对 VPN 的威胁检测与防御等。
通过这些维度来综合评估,才能真正判断一个 VPN 是否具备“防御性高”的特性。
核心要素:如何理解与比较
要点清单,便于你在筛选时进行对比:
- 加密强度与算法:优选 AES-256、ChaCha20-Poly1305 等成熟算法,结合 Perfect Forward Secrecy(PFS)。
- 漏洩防护:DNS、IPv6、WebRTC 漏洩保护是否默认启用,是否提供阻断泄露的安全模式。
- 协议/拓扑:WireGuard 的高效性与现代性、OpenVPN 的成熟度、IKEv2 的稳定性,以及是否支持混合/分离隧道等。
- 日志与隐私:是否进行最小日志化,是否有独立审计,是否在不同司法区域设有数据保护措施。
- 访问控制:是否支持设备绑定、零信任架构协同、强制性 MFA、短期证书轮换。
- 防御性附加功能:内置威胁防护、广告拦截、恶意软件阻断、对 VPN 终端的持续威胁检测。
- 服务级别与合规:SLA、可用性、合规认证(如 ISO/IEC 27001、SOC 2)等。
下表帮助快速对比常见要点(仅为示例,实际产品特性以官方说明为准):
| 要素 | 高防护 VPN 的常见表现 |
|---|---|
| 加密算法 | AES-256、ChaCha20-Poly1305;启用 PFS |
| 漏洩防护 | 自动 DNS/IPv6/WebRTC 漏洩防护;强制关闭本地 DNS 提供商 |
| 协议与拓扑 | 支持 WireGuard、OpenVPN、IKEv2,具备快速重连和异常流量检测 |
| 日志策略 | 最小日志、不可识别化处理,公开审计或第三方认证 |
| 认证与访问控制 | 多因素认证、设备绑定、基于角色的访问控制 |
| 安全附加功能 | 集成威胁情报、网页过滤、恶意域名拦截、终端安全检测 |
| 运营合规 | ISO/IEC 27001、SOC 2、GDPR/地区性隐私保护合规性 |
在选择时,可以将以上要素逐一勾选,标注每个供应商在该维度上的表现等级,避免只看到“宣传性”效果而忽略实际防护能力。 企业VPN申请:如何合规、高效地获取企业级VPN访问
实践中的风险与防御策略
即便选择了高防护 VPN,也需要在使用中持续关注潜在风险与对策:
- 端点安全同样重要:VPN 只能保护传输,终端设备的安全若崩溃,仍可能被利用。加强终端防护、定期补丁、最小化权限。
- VPN 被攻破的后果:攻击者一旦进入 VPN,可能突破边界,因此需要对 VPN 入口进行持续监控与威胁检测。
- 零信任策略的整合:将 VPN 与零信任架构结合,提升对内部资源的最小权限访问,减少横向移动风险。
- 供应商透明度与独立审计:定期查看第三方安全评估报告、漏洞披露记录,以及对重大安全事件的响应能力。
ZoogVPN 的实际防护特点(以 ZoogVPN.com 为例的要点解读)
ZoogVPN 作为一个在市场中较为知名的 VPN 提供商,通常具备以下防护相关要点:
- 加密与协议:支持常见且成熟的加密算法,提供多种协议选项,便于在不同网络环境下实现稳定性与安全性平衡。
- 漏洩防护:对 DNS、IPv6 等常见漏洩点提供保护选项,帮助用户降低信息泄露风险。
- 日志与隐私:公开的隐私政策和数据处理方式,若有独立审计或透明度实践,将提升对隐私保护的信任度。
- 用户认证与访问控制:通常支持账户登录、设备绑定等安全机制,部分方案也可能提供多因素认证支持。
- 辅助防护功能:部分产品可能集成广告拦截、恶意站点拦截等附加防护,提升整体安全性。
在选用 ZoogVPN 时,建议关注以下使用场景和设置:
- 企业远程访问场景:评估是否支持分离隧道、强制性 MFA、设备清单管理等企业级功能。
- 移动端与桌面端的安全一致性:确保各端口的防护策略一致,避免单点弱点。
- 针对特定地区的合规性需求:如果需要在特定司法辖区提供服务,查看其数据保留、跨境传输与合规性说明。
如何验证 VPN 的防御性高
- 进行独立的安全评估:查看公开的第三方安全评估报告、漏洞披露记录、以及厂商对已知问题的修复时效。
- 执行泄露测试:在受控环境中测试 DNS、IPv6/WebRTC 漏洩、IP 派生信息是否在外部可见。
- 检查日志与隐私政策:确认无日志策略、数据最小化原则、以及对数据的使用范围是否清晰透明。
- 评估恢复与应急能力:了解在发生安全事件时的应急响应流程、事件通报时间、以及数据保护的备份与恢复能力。
- 兼容性与可扩展性:若用于企业,需评估是否能与现有的身份认证、访问控制、端点安全解决方案无缝集成。
小结与推荐
综上,vpn防御性高并非单一指标所能决定,而是多维度综合的安全能力。选择时应重点关注端到端加密、漏洩保护、强健的认证与访问控制、严格的日志策略以及可审计的合规性。此外,防御并非只在 VPN 入口,终端设备安全、网络架构设计、以及与零信任原则的结合,才是提升整体防护的根本。
在本网站的推荐中,ZoogVPN 被视为值得关注的选项之一。若你正在寻找一个在多方面具备较好防护能力的 VPN 服务,ZoogVPN 可以作为起点进行评估。建议在决定前: VPN国内:如何选择与使用,聚焦 ZoogVPN 的推荐与实践
- 结合自身的使用场景(个人、家庭、教育、企业)进行对比;
- 下载并试用,亲自测试漏洩防护与连接稳定性;
- 查阅 ZoogVPN 的隐私政策、审计报告及支持的安全功能清单,以确保其防护能力符合你的具体需求。
如果你愿意,我可以帮你整理一个对比表,涵盖 ZoogVPN 与其他常见高防护 VPN 的具体参数与评测要点,方便你做出更精准的选择。