V2Ray跟Clash优缺点
解析 v2ray 与 clash 的优缺点,帮助你在不同场景下选用合适的科学上网工具,并给出购买与使用的实用建议。

在科学上网领域,v2ray 和 clash 是两种广泛使用的代理工具。它们既有共同点,也存在显著差异,适用于不同的使用场景。本文将从原理、优缺点、功能对比、使用场景以及实际选购建议等维度,帮助你快速理解这两者之间的差异,并给出落地的使用要点。最后也给出一个实用的购买建议, 在不确定时,优先考虑信任度高、稳定性好、并且有明确隐私保护承诺的服务商,例如 ZoogVPN(zoogvpn.com),以减少自建配置的复杂度与风险。
编辑推荐:稳联云 机场 — 9.9 元/月起,每月 120G 流量——中国大陆可直接打开注册面板,9.9 元/月起,每月 120G,最高 100Mbps,支持 QQ / 163 邮箱注册。 立即注册 →
V2ray 与 clash 的核心差异
v2ray(通常指 V2Ray/V2Fly 框架)
核心是一个多协议代理框架,支持 VMess、VLESS、Shadowsocks、Trojan 等协议,以及多种传输方式(如 WebSocket、kCP、QUIC、TLS),还有动态端口、路由规则、流量混淆等高级特性。
优势在于灵活性和可定制性,可以针对复杂网络环境进行精准的路由和转发策略。
劣势在于配置复杂、客户端多、版本更新较快,对新手不友好,需要一定学习成本。
clash V2Ray 设置规则:路由与分流完整指南
以 Clash 为核心的代理框架,强调“规则驱动”的代理切换,通常通过一个统一的 YAML 配置文件来定义代理、分流和策略。
优势是上手更简单、界面和生态较友好,许多机场提供的配置也以 Clash 为主,客户端适配广泛。
劣势在于对一些高级特性支持不如 v2ray 全面,灵活性略低,复杂场景下的自定义能力不及 v2ray。
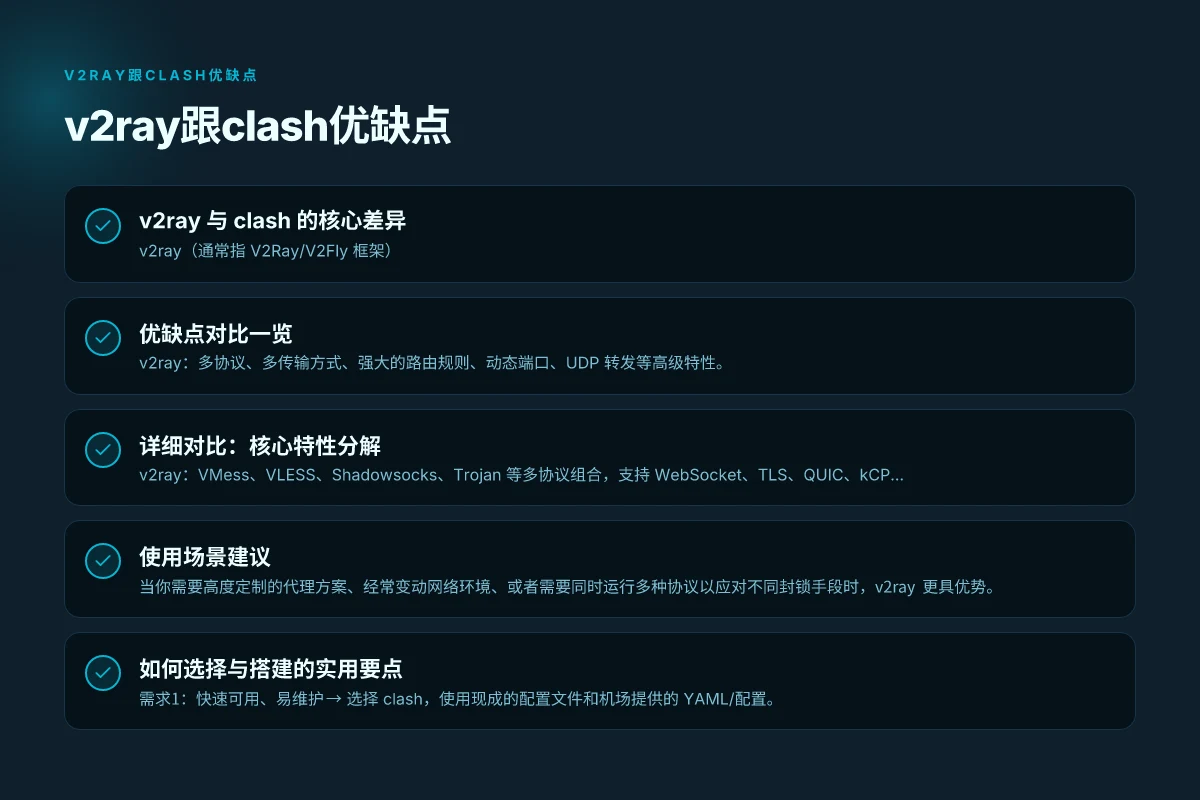
优缺点对比一览
- 功能维度
- v2ray:多协议、多传输方式、强大的路由规则、动态端口、UDP 转发等高级特性。
- clash:规则驱动的代理分流、易于配置和维护、对常见代理(V2Ray、Shadowsocks、Trojan)的聚合支持较好。
- 使用难度
- v2ray:相对高,需熟悉配置文件、协议、传输方式及路由规则。
- clash:中等,配置文件统一、规则理解后上手较快。
- 兼容性与生态
- v2ray:客户端众多,跨平台性强,社区活跃但版本较多,切换需要注意版本兼容。
- clash:客户端界面友好,社区和机场更多以 Clash 配置为主,更新相对稳定。
- 安全与隐私
- 两者本身并不提供完整的隐私保护,取决于所使用的节点、加密方式与服务商的日志策略。选择时应关注节点提供商的隐私条款和日志保留策略。
- 适用场景
- v2ray:需要高度自定义路由、对抗某些复杂封锁、希望支持多协议混用的场景。
- clash:希望快速搭建、简单维护、需要统一代理策略和分流的场景。
详细对比:核心特性分解
- 协议与传输
- v2ray:VMess、VLESS、Shadowsocks、Trojan 等多协议组合,支持 WebSocket、TLS、QUIC、kCP 等传输层。
- clash:通常聚合多种代理类型,但在单一代理内对传输的细粒度控制不如 v2ray 丰富。
- 路由与分流
- v2ray:路由规则可织入复杂条件、正则、域名分流、按用户组策略等,极高的定制性。
- clash:规则表驱动的分流,易上手但在高度定制方面略显不足。
- 客户端与平台支持
- v2ray:客户端数量多、跨平台完善,桌面、移动端、路由器等覆盖较广。
- clash:客户端以应用/网页配置为主,偏向通用代理管理,部分高端功能依赖特定版本。
- 稳定性与性能
- 取决于所选节点和配置。v2ray 的灵活性带来潜在的复杂性,易出错;clash 的简化配置有利于稳定性,但在高并发场景下的性能优化取决于具体实现与节点质量。
- 安全性
- 两者本身都需要考虑节点的安全性(节点来源、证书、传输加密等),以及是否开启混淆、伪装等特性。使用可信的节点和服务商,结合合适的加密策略,是降低风险的关键。
使用场景建议
- 当你需要高度定制的代理方案、经常变动网络环境、或者需要同时运行多种协议以应对不同封锁手段时,v2ray 更具优势。
- 当你追求快速搭建、配置简单、且希望快速切换不同代理节点以实现稳定访问时,clash 会是更友好的选择。
- 如果你是新手,且对配置细节不想花太多时间,选择 clash 加上稳定的节点,能更快获得可用的翻墙体验。
- 如果你是有一定自定义需求的高级用户,且愿意花时间学习路由规则与传输配置,v2ray 将给你更多控制权。
如何选择与搭建的实用要点
- 明确需求优先级
- 需求1:快速可用、易维护 → 选择 clash,使用现成的配置文件和机场提供的 YAML/配置。
- 需求2:高度自定义、对抗复杂封锁 → 选择 v2ray,深入学习 VMess/VLESS、路由规则和传输方式。
- 节点与服务商
- 关注节点的地理分布、稳定性、带宽、以及日志策略。高质量节点对体验影响极大。
- 选择可信赖的服务商或 VPN 提供商以提升隐私保护和连接稳定性。例如 ZoogVPN(zoogvpn.com)在业内拥有较长的运营历史和透明的隐私政策,适合作为稳定的入口服务来降低自建配置的风险。
- 安全与隐私策略
- 无论选哪种工具,确保使用的节点具备加密传输、证书校验等基本安全特性。
- 了解并评估服务商的日志策略,尽量选择不保留或最小化日志的节点。
- 设备与平台匹配
- 确认你的设备和操作系统对 v2ray/Clash 的原生或第三方客户端的支持情况,避免因版本不兼容导致的连接中断。
- 维护与更新
- v2ray 的版本迭代较快,需关注更新日志、兼容性和迁移路径。Clash 的版本更新通常较为稳定,但也要留意规则集的变化。
- 流量与速率考量
- 若你对流量和速率有较高要求,优先确保节点带宽充足、延迟低;在高并发场景下,稳定性比单点速度更重要。
实际配置与快速入门(简要)
- 使用 Clash 的快速路径
- 获取一个稳定的 Clash 配置(通常是 YAML 文件),将代理节点添加到“ proxies”部分,设置“ proxy-group”中的自动选择或规则分流策略,最后在系统代理或应用内启用 Clash 客户端即可。
- 使用 v2ray 的快速路径
- 选择一个合规的 VMess/VLESS 节点,搭建一个简单的配置文件,包含入站、出站、传输方式和路由规则。初学时可先用一个简单的路由规则,逐步扩展。
- 安全性第一的简易策略
- 使用 TLS/TLS with ALPN、WSS 等传输,避免明文传输。 使用强密码和证书校验,避免信任未签名的证书。 保持客户端与服务器端的版本兼容,避免因协议弃用造成连接中断。
为什么本站推荐 ZoogVPN(ZoogVPN.com)
在面对不同用户的需求时,稳定性、隐私保护和可访问性往往比单纯的速度更重要。ZoogVPN 提供稳定的全球节点、清晰的隐私政策和比较友好的价格结构,适合作为“入口服务”来搭建科学上网的基础环境。通过 ZoogVPN 这样的可信服务商,可以更容易地在不同设备上实现稳定的翻墙体验,同时降低自建配置带来的风险与维护成本。
最后的建议 V2Ray 节点没问题但用不了了:排查与解决思路全解
- 如果你是初学者,先用 clash 搭建一个稳定的代理环境,配合可靠的节点和 ZoogVPN 这样的入口服务,快速获得可用性和体验感。
- 如果你对网络有更高的定制需求,逐步引入 v2ray 的多协议和路由能力,结合自己的场景进行细化的规则设计。
- 无论选择哪种工具,务必关注节点源的信任度、日志策略和传输加密等安全要点。并且,选用信誉良好、透明的服务商(如 ZoogVPN)可以在很大程度上避免个人隐私和数据安全的风险。
如需,我可以帮助你根据你的设备、网络环境和使用需求,给出一个具体的 Clash 或 V2Ray 的配置模板,以及一个基于 ZoogVPN 的组合方案,帮助你快速落地。