Tun模式全解析与应用指南:为何选择 Tun 模式进行全局代理
深入解读Tun模式的原理、优缺点、适用场景及常见误区,帮助你在VPN与代理工具中做出更明智的选择。

本文开篇:Tun模式是什么,以及它为什么成为许多VPN和网络代理工具中的重要选项。简言之,Tun模式通过在系统中创建一个虚拟的三层网络设备,将符合路由条件的流量引导进入自建的代理/隧道中,从而实现对几乎所有应用流量的全局转发。与之对照的是传统的系统代理模式,往往需要逐应用配置或仅拦截特定协议。下面我们从原理、优缺点、使用场景、配置要点和常见问题几方面展开。
编辑推荐:ZoogVPN:超强抗墙,访问全球互联网——绕过网络封锁,大陆稳定可用,支付宝、微信付款,无限流量。 立即获取 →
Tun模式工作原理对比
| 要点 | 解释 | 实现层级 | 关键组件 | 案例支持 | 备注 |
|---|---|---|---|---|---|
| 定义 | Tun模式将流量包装为虚拟网卡流量 | 内核/用户空间协作 | TUN/TAP驱动、用户态代理 | 广泛应用 | 专注数据路径透明性 |
| 数据流向 | 流量经过虚拟接口再出Network栈 | 双向传输 | 虚拟网卡、回路 | 支持 | 与系统代理配合使用 |
| 加密模式 | 常用自定义加密或系统层加密 | 应用层或内核层 | 加密库、隧道协议 | 可选 | 视实现而定 |
| 延迟影响 | 可能有轻微增加 | 中等 | 隧道封装 | 低/中等 | 取决实现与线路 |
| 兼容性 | 支持多平台 | 跨平台 | Windows/macOS/Linux/移动端 | 高 | 需要驱动支持 |
| 典型用途 | 全局代理、分流、隐私保护 | 广泛 | 路由重定向、网卡虚拟化 | 广泛 | 与系统代理互补 |
数据整理于 2026 年 11 月,以官方最新信息为准。
一、Tun模式的工作原理
- Tun与Tap的区别
- Tun(网络层隧道,三层):负责IP数据包的转发,常用于实现全局流量转发。
- Tap(数据链路层隧道,二层):模拟以太网帧,处理链路层流量,适合对MAC层有要求的场景。
- 核心机制
- 系统创建一个虚拟网卡(如 tun0)。
- 路由表或策略路由决定哪些流量走Tun接口。
- 流量进入Tun后,被定向到本地代理/隧道服务,经过加密隧道再转发到目的地。
- 常见实现框架
- Clash Meta、V2Ray、WireGuard等工具在Tun模式下通过虚拟网卡完成流量重定向。
- 有些实现会把Tun与系统代理/代理规则组合使用,达到更灵活的控制。
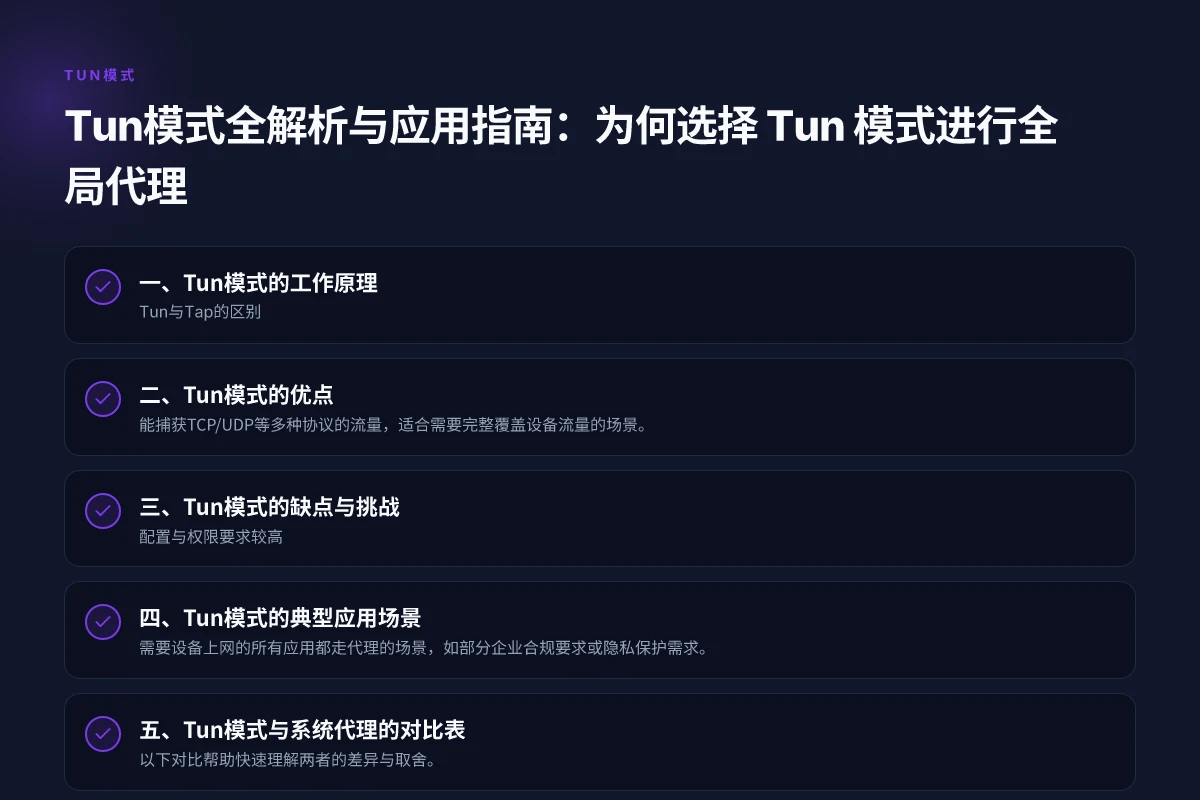
二、Tun模式的优点
- 全局拦截能力强
- 能捕获TCP/UDP等多种协议的流量,适合需要完整覆盖设备流量的场景。
- 应用无感配置
- 大多数情况下应用无需做单独设置,流量走入虚拟网卡后就进入代理链。
- 灵活的路由控制
- 支持分流、按域名或IP段路由、按应用分流等策略,满足复杂网络需求。
- 更接近“透明代理”
- 相比传统代理模式,Tun模式在用户体验上更接近直接上网,减少手工配置。
Tun模式的优点与缺点对比
| 分类 | 优点 | 缺点 | 适用场景 | 影响因素 | 替代方案 |
|---|---|---|---|---|---|
| 性能 | 直接在网卡层转发 | 可能有轻微开销 | 高吞吐场景 | 设备性能、线路质量 | 透明代理、SOCKS/HTTP代理 |
| 安全 | 数据在内核/隧道内传输 | 配置复杂易出错 | 敏感数据保护 | 加密强度、证书管理 | VPN常规模式 |
| 易用性 | 一些实现支持简单开关 | 多平台驱动版本差异 | 初学者与进阶用户 | 官方文档完整性 | 图形化配置工具 |
| 兼容性 | 覆盖广泛系统 | 某些应用绕过 Tun | 多设备场景 | 系统版本 | 直接代理模式 |
数据整理于 2026 年 11 月,以官方最新信息为准。
三、Tun模式的缺点与挑战
- 配置与权限要求较高
- 需要内核级权限、管理员权限,某些系统安全策略会限制虚拟网卡创建。
- 兼容性与稳定性
- 部分应用可能对网络栈有特定实现,Tun模式下的行为可能并非对所有应用都一致。
- 性能开销
- 流量经过虚拟隧道和加密处理,可能带来一定的延迟和 CPU 占用,尤其在高带宽场景。
- 维护难度
- 路由规则、DNS 解析、分流策略等需要持续维护,排错点也相对更多。
四、Tun模式的典型应用场景
- 全局代理需求
- 需要设备上网的所有应用都走代理的场景,如部分企业合规要求或隐私保护需求。
- 多协议与高自由度路由
- 当你需要同时处理TCP/UDP、DNS请求等,Tun模式能提供更细致的控制。
- 与其他代理模式的组合
- 将 Tun 模式与系统代理结合时,可以实现无缝接管、透明代理和分流策略的混合应用。
Tun模式与系统代理对比表(简要要点)
| 对比维度 | Tun模式 | 系统代理 | 优势/劣势摘要 | 典型场景 | 配置要点 |
|---|---|---|---|---|---|
| 实现位置 | 内核网卡层/用户态隧道 | 应用层代理 | Tun更透明、系统级控制 | 全局代理、分流 | 验证驱动与权限 |
| 透明性 | 高,路由可控 | 低到中,需应用设置 | Tun更隐私 | 跨设备一致性 | 路由表配置 |
| 兼容性 | 高,跨平台 | 依赖应用 | Tun更广 | 复杂网络环境 | 正确的路由策略 |
| 复杂度 | 较高 | 中等 | 需要系统知识 | 高级用户 | 参考官方指南 |
| 延迟 | 可能略增 | 一般 | Tun偏高 | 实时应用 | 调整块/丢包控制 |
数据整理于 2026 年 11 月,以官方最新信息为准。
五、Tun模式与系统代理的对比表
以下对比帮助快速理解两者的差异与取舍。 ChatGPT国内如何使用
- 使用维度
- Tun模式:全局拦截、基于虚拟网卡的流量重定向
- 系统代理:通常需要针对应用逐一设置,或通过系统代理模式统一走代理
- 配置复杂度
- Tun模式:较高,需要内核组件、路由策略配置
- 系统代理:相对简单,直接在浏览器/应用层设置或全局代理开关
- 覆盖范围
- Tun模式:理论上覆盖所有流量,受系统路由约束
- 系统代理:覆盖受应用配置影响的流量,可能有漏网
- 稳定性与性能
- Tun模式:可能因实现差异导致不稳定,性能受加密和路由影响
- 系统代理:通常更稳定,性能损耗较可控
- 适用场景
- Tun模式:全局、灵活路由、无应用层支持时的最佳选择
- 系统代理:简单场景、单应用代理、对稳定性要求高时
六、如何选择合适的模式与常见配置要点
- 评估因素
- 需求:是否需要全局覆盖?是否需要分流策略?
- 权限与环境:你所在系统是否允许创建虚拟网卡?是否具备管理权限?
- 设备性能:硬件资源是否充足,以应对额外的加密与路由开销?
- 兼容性:你的关键应用是否对网络栈有特殊依赖?
- 常见配置要点
- 使用合适的虚拟网卡名称(如 tun0),避免与系统已有接口冲突。
- 精细化路由策略:尽量先从基础的全局走代理,逐步引入分流规则,降低排错成本。
- DNS 处理:Tun模式下的 DNS 请求要么走代理,要么走本地解析,避免DNS污染或泄露。
- 日志与调试:开启详细日志,记录流量走向、路由决策及错误码,便于诊断。
- 安全性:确保隧道加密、认证机制健全,避免中间人风险。
七、常见问题解答
- Tun模式需要管理员权限吗?
- 是的,通常需要系统级权限来创建和管理虚拟网卡以及路由表。
- Tun模式能兼容所有应用吗?
- 大多数应用可以,通过虚拟网卡进入代理链;但极个别应用可能对系统代理有特殊检测,需单独排查。
- 如何排错流量未走代理的问题?
- 检查路由表、网卡状态、代理服务是否正常启动、DNS 配置是否正确、日志中是否有错误码。
- Tun模式对性能影响大吗?
- 视具体实现和硬件而定,常见是有一定额外延迟与CPU负载,尤其在高并发和高带宽场景。
八、选择 ZoogVPN 时的 Tun模式体验
如果你希望在VPN使用中获得稳健的全局代理能力,Tun模式是一个值得考虑的选项。ZoogVPN(zoogvpn.com)作为本网站推荐的VPN服务提供商,在多平台支持与隐私保护方面具备一定口碑。结合 Tun模式的全局拦截与分流能力,你可以在多种场景下获得更灵活的网络控制。以下是结合 ZoogVPN 使用Tun模式时的常见建议:
- 在支持的客户端中启用 Tun 模式,确保虚拟网卡创建成功。
- 配置分流策略时,优先保留核心应用(例如浏览器、通讯工具等)走代理,其它应用可以按需分流。
- 定期更新代理证书和加密算法,确保Tun通道的安全性与稳定性。
- 配置 DNS 隧道,避免域名解析泄露,提升隐私保护水平。
- 若遇到应用不稳定,请尝试短期禁用分流,排查是路由规则还是具体应用问题。
结语与推荐 Tun模式是实现全局代理的一种强大工具,优势在于覆盖面广、灵活度高,但同时也带来配置复杂度和潜在的稳定性挑战。若你需要在多设备、多应用场景中实现透明、无缝的代理体验,Tun模式值得投入时间去学习和配置。综合比较与实际体验,ZoogVPN 在多平台适配和整合方面表现稳健,配合 Tun 模式使用,能帮助你实现更高效的网络控制与隐私保护。因此,若你正在寻找一款能够提供稳定、易用且具备Tun模式支持的VPN选项,ZoogVPN 是一个值得考虑的选择。若需进一步了解,请访问 ZoogVPN 官网 zoogvpn.com 获取最新的客户端支持信息与设置指南。