GitHub 机场:2026 年最新规则与实操洞察
深入解读 2026 年 GitHub 机场的官方规则、社区准则,以及常见使用场景与风险。结合官方文档与社区讨论,帮助你理清合规边界与高效使用路径。

GitHub 机场的实操并非空谈,它的作用在于把跨境访问的风险降到最低,同时把合规边界内的可用性最大化。 以2026 年为界,这类通道的可用性和监管要求正经历快速切换,理解规则背后的取舍是第一步。
在本文里,你会看到具体的判定维度、常见坑点以及对团队的落地操作指引。我们会对比不同机场的合规要件、数据本地化约束和跨境传输合规路径,并给出可执行的评估清单,帮助你在有限的制度空间内实现稳定访问。通过对公开规范与企业实践的梳理,本文提供一个面向合规与高效之间权衡的实操框架。 这些要点将直接影响你和你的团队在海外工作时的代码提交、 Issue 跟踪以及持续集成的稳定性。
编辑推荐:红杏云 — 平价专线机场——支持 Clash / Shadowrocket / v2rayN 订阅一键导入,全球 300+ 节点,流媒体解锁,新用户可先买月付试用。 立即注册 →
GitHub 机场 规则在 2026 年的合规边界与现实需求
答案先行。GitHub 机场并非指向某一个单一工具,而是一类跨区域访问方案的统称。它把“走正规渠道 + 合规边界內”的访问诉求拼成一个解决方案族,围绕可达性、稳定性和合规性组合出发点。
- 统称而非单品。GitHub 机场指向多种实现路径的集合体,包括代理网络、分区镜像、区域化入口等。官方文档与社区讨论中强调,核心理念是让同一账户在多地可被公平访问,而非推崇某个具体技术路线。你应把它理解为“跨区域访问的设计原则集”,而非一个具体的开箱即用工具。
- 官方社区准则的边界。官方社区准则强调文明讨论与对等访问,细则并非硬性规定,但违规风险需谨慎评估。从公开版本来看,准则更像行为指南而非强制条款。对违规的后果通常体现在账号风控、访问受限或社区形象的长期影响。读起来像一份公开信,但要把它落到可操作的合规判断上,需要结合你所在司法辖区的网络使用法规来决定。
- 区域法规与服务条款的波动。不同地区的法规与服务条款对跨区域访问的容忍度差异明显。某些地区对数据出境、跨境访问的限制仍然严格,而另一些区域则在合规条款下提供更灵活的入口。稳定性也因此波动,可能受限于运营商、云厂商政策更新、以及区域网络治理的变化。
在 2026 年的合规边界里,现实需求集中在三个方面。第一,清晰定义你需要访问的 GitHub 资源范围,以及允许的访问路径。第二,评估你所在区域的法规与服务条款对跨境访问的容忍度与约束。第三,建立一个可被合规审计追踪的变更记录体系,以便在政策调整时快速响应。
研究中我参考了公开的社区行为准则与跨区域访问的讨论脉络,并注意到关键的操作点在于透明性与最小权限。社区准则原文与相关主题页共同呈现了对文明讨论与对等访问的强调,但并未给出硬性的技术“最优解”。这意味着团队在实施时需要自上而下建立合规评估流程,而非盲从某一个技术方案。
现实落地的要点有三条。第一,优先选择能产出可审计日志的方案,避免出现难以追踪的访问路径。第二,对区域性变化保持敏感,定期检查服务条款更新与法规变动。第三,在多区域部署时采用最小暴露原则,确保在出现合规问题时能快速回滚到受控状态。
结论很明确。合规边界并非不可跨越的鸿沟,而是一个需要持续监控与快速响应的动态地带。你若要在 2026 年维持高效的 GitHub 访问,必须把规则理解为框架,把需求转译成可执行的操作清单。合规与可用性并非对立,只有透明与可追踪的治理才能让两者共存。 8 个关于 ChatGPT.com 使用不受支持的协议 的安全 风险 与 具体 实施 细节 的深度解读 (2026 更新)
引用来源的要点在于:官方准则强调文明讨论与对等访问,而区域法规决定了实际可用性与稳定性。相关讨论页与官方文档共同构成了这套现实世界的线索。
GitHub 机场 与官方文档:如何读懂规则变化
答案很清晰:读懂官方文档的变化,先看社区行为准则再看服务条款,核心在于访问合规性和安全责任的分配。官方文档常更新,变更点往往落在数据隐私、访问权限与节点使用限制上。不同来源对同一规则的解读不一时,交叉比对成了关键动作。
为什么官方文档是第一性信号
在 docs.github.com 的社区行为准则里,明确了“文明讨论”的框架和对违规行为的界定。紧接着,服务条款把你在实际操作中的权利与义务落地到账号、访问层级、以及数据处理方式上。你需要把两处同时对照:若社区准则允许的行为在服务条款中被限制,后者才是强约束的底线。换句话说,合规性的边界其实就写在这两份文件里。
我翻阅过 changelog 与版本说明,官方文档的每一次更新都带走一个隐形承诺。数据隐私的界线、访问权限的粒度、以及节点使用的地域性限制,往往在版本之间微调。没有哪次更新是纯粹的细节修订;每一次都可能改变你能访问的节点集合、证书要求、日志留存期限等关键点。
不同的解读往往来自于不同的使用场景。企业合规团队强调数据出口与审计路径,个人开发者则更关心 API 的授权边界与速率限制。这就需要你在同一时间点对照多份材料,避免只看单一渠道的“官方口径”而产生错配。 劍湖山門票:2026 最新票價與購票攻略
认真交叉比对的理由
- 数据隐私条款的变动往往伴随跨境数据传输的新要求。一个小小的地理限制,可能直接决定你是否需要额外的数据处理协议(DPA)或地域化节点配置。
- 访问权限的细粒度调整会影响自动化部署的凭证管理。某些节点可能需要额外的 2FA 步骤,或者对特定 IP 段的白名单策略发生变化。
- 节点使用限制的更新会改变成本与可用性。若某些地区节点被标注为“受限使用”,你需要快速切换到备选区域,否则就会遇到服务不可用的风险。
在这个过程里,最好把官方文档、社区准则与高可信度的评测报道交叉放在一起查看。多方证据并行,能让你看清楚哪些条款是硬性约束,哪些是策略性建议。像这样做出判断:先定位高风险点,再评估现有方案的弹性与替代路径。
实操洞见与下一步
- 通过对比官方准则和服务条款,标记出与你当前节点选择直接相关的条款。将它们写进风险清单,方便跨团队讨论。
- 跟进 changelog 的变更日期,建立一个“最近更新”监控节奏。把关键变更点落到日历提醒,避免错过合规性要求的更新窗口。
- 参考来自同行评审或行业新闻的解读,特别是关于数据隐私和访问权限的争议点。若多方观点出现分歧,优先遵循官方明确的条款与行业公认的合规原则。
官方文档的变更往往是你最可靠的合规锚点,不要等到问题发生再去追溯。 交叉对照三源,能显著降低踩坑风险。 节点使用限制的微调,可能直接影响你的成本和可用性。
参考与进一步阅读:官方社区行为准则与服务条款的对照解读,以及 changelog 的版本说明。你可以在相关条目中找到具体的时间点和变更摘要。 官方准则与条款的对照
GitHub 机场的常见使用场景及风险点
在全球团队协作环境下,GitHub 机场的使用场景并非空白地带。核心答案:开发协作、镜像访问和 CI/CD 的可用性在不同地区差异显著,选择商用翻墙服务需要衡量合规性与条款边界,节点的延迟、稳定性以及域名解析是最容易卡壳的地方。结合公开文档与社区讨论,可以把风险点分成三大类:场景匹配、合规约束以及网络可观测性。
- I dug into 文档与社区讨论后的共识是:在欧洲和北美地区,公开镜像和私有仓库的访问通常更稳定;在部分区域,镜像拉取频率与认证流程会受限,CI/CD 的并发和网络出口带宽直接决定构建时长。对于需要跨区域协作的团队,镜像分发策略和缓存策略是提升效率的第一道防线。3 条核心要点,直接可执行。
- 多源反馈显示,使用商用翻墙服务存在潜在的服务条款风险。GitHub 官方对“极端代理”与第三方 VPN 的接受程度各地不同,企业用户应以合规性评估为主线,避免触达条款红线。风险评估不可绕过,合规性是门槛。
- 节点选择并非“越近越好”。延迟、抖动和 DNS 解析的稳定性共同决定实际体验。一个看似近在咫尺的节点,若 DNS 解析滞后或域名解析缓存错配,仍会把构建时间拖长。DNS 与解析稳定性往往被低估。
场景一:开发协作的区域可用性
在跨区域的日常协作中,团队通常需要对仓库进行克隆、分支切换、拉取更新以及快速创建分支。不同地区的出口可用性直接影响工作流的流畅度。提高鲁棒性的做法包括使用多区域镜像、明确的缓存策略,以及将构建依赖分离成可缓存的工件。跨区域协作的瓶颈常在网络层面,而非代码本身。 8 个角度解析:如何在 2026 年高效预定机场停车位
- 镜像访问在某些区域的命中率低,导致初次克隆变慢。解决方式是引入区域缓存代理与本地镜像源。
- 分布式工作流需要稳定的凭证刷新与会话续签机制,避免因鉴权失败中断开发节奏。
场景二:CI/CD 的针对性访问
CI/CD 管线对网络的依赖最为敏感。构建阶段需要从 GitHub 拉取依赖、拉取子模块、触发钩子、推送构建产物。不同地区的出口带宽和并发限制会放大等待时间,甚至引发构建失败。为此,团队常见做法是将依赖缓存、使用私有代理、并在允许的区域内执行关键流水线。构建时间往往是最直接的成本指标。
- 使用区域内的镜像源和私有缓存可以显著降低拉取时间。
- 针对性访问策略应结合公司的合规要求,避免在未经授权的代理下进行证书传输。
场景三:节点选择、延迟、稳定性与 DNS
核心风险点集中在网络侧。节点的选择决定了路由路径、抖动和可用性,延迟的微小变化都可能放大构建时间。域名解析的正确性和缓存策略是稳定性的重要组成。DNS 问题是隐形 killer,往往被忽略。要有监控与快速回滚机制。
- 需要明确区域性 DNS 的响应时间、缓存 TTL,以及备用域名的自动切换能力。
- 节点质量的评估应聚焦连续性、抖动与可用性,而非单次高峰时的瞬时表现。
引用的社区与官方资料显示,规则与边界并非一成不变,需结合实际使用场景进行定期复盘。文档中关于社区行为准则和公开的第三方讨论,提示企业级使用者要在合规与效率之间找到平衡点。你可以把这些原则作为风控的第一道门槛:在任何场景下,优先考虑合规性评估、区域缓存策略和网络解析稳定性。
结论要点:在 2026 年的 GitHub 访问场景中,区域可用性差异、合规边界以及网络解析稳定性是三座拐点,决定了团队能否高效协作。把镜像缓存、区域代理和 DNS 健壮性作为优先级任务。
引用来源的要点在于官方行为准则与对话式社区的讨论,帮助你理解边界之外的现实。你可以点击以下相关材料,进一步核对细节与最新变动:GitHub 社区行为准则、airport 主题页面,以及 jichang-tuijian 的2026 年清单等。 台北大巨蛋:安全、設計與未來營運的深度分析與2026更新
Topical breadth: 2026 年全球访问 GitHub 的现状
当前的现实是,2026 年全球访问 GitHub 的边界变得更清晰,却也更复杂。对大多数开发团队来说,合规与可用性之间的权衡点在路由策略和节点来源上。以下三个微话题构成了现实地带的核心框架。
SSH 与 Git 操作的连接策略正在分化
在部分地区,SSH 与 Git 的连接策略出现明显变化。企业网络更倾向于基于白名单的出站策略,而普通用户则依赖于混合代理路由来穿透区域封锁。因而同一个机场,在不同网络环境下的表现会有显著差异。于是在部署前,应该以实际网络出口为参照,确认 NAC/防火墙及路由表对 SSH 端口的放行情况。来自社区的反馈显示,若路由来源集中在私有节点,稳定性往往高于公开自由节点。 I dug into changelogs and community changelog notes and found that many 服务端实现已经对 SSH key 轮换和认证策略进行了版本级改动,这直接影响到自动化脚本的兼容性和运维的认证流程。多家供应商的文档也强调,SSH 代理与 Git 操作的并发连接需要更明确的限流策略,否则极易在高峰时段出现拥堵。参考:GitHub 社区行为准则与厂商文档的相关变更
短评:在企业场景下,优先考虑明确的出口 IP 白名单与稳定的 SSH 隧道来源,避免把 Git 操作放在轮换频繁的节点上。路由的稳定性胜过单纯的节点数量。
企业级账号在跨境访问中的身份认证合规性要求提升
2026 年的跨境访问环境对身份认证的严格性显著提高。企业级账户常常要求多重认证、设备信任策略以及统一的身份提供者(IdP)对接。换句话说,跨区域访问不再只是“能否连通”的问题,而是“合规且可审计地访问”的问题。账户层面的合规性包括对外部网关的访问控制、会话时长策略、以及跨域凭证的生命周期管理。 来自官方文档的指引强调,组织应确保对跨境访问有可追溯性记录,并将风险分级,以便在出现异常行为时触发自动化合规控制。社区讨论也常提到,当企业依赖外部机场节点时,务必把 IdP 的信任链、SAML/OIDC 配置与节点证书的有效性放在优先级前列。官方文档与社区讨论中关于身份认证的变更要点
核心要点:优选具备企业级认证集成能力的方案,确保会话可审计、证书生命周期可控、并有明确的退出策略。多方一致的结论是,合规性提升并不等于复杂性增加,关键在于清晰的信任边界和可观测性。合规的跨境访问需要可审计的会话轨迹。 翻墙后做的事情: 2026 更新下的细节与风险
社区讨论中的误解:并非所有机场等同于翻墙
社区里流传的一个常见误解是“机场等同于翻墙”,其实关键差异在于路由设计与节点来源。即使同样标注为机场,不同提供商的节点分布、出口地区、以及对目标服务的路由策略都可能截然不同。一个高性价比的节点集合,若路由不可控或出口来源多样,最终体感仍然差强人意。反之,选取具备明确路由策略和可追溯的节点来源的方案,往往在对照组场景中表现更稳健。 行业观察指出,节点来源透明度、路由算法的稳定性,以及对断线的快速恢复能力,是决定长期可用性的关键。对团队而言,这意味着在合规性边界内,优先考虑公开透明的节点来源和可观测的路由健康指标。实际情况是,许多误解来自对“机场”概念的混淆:不是所有机场都对等地满足相同的法规与网络质量要求。社区讨论与公开指南对比分析
关键结论:不要把“机场”视为单一解决方案。要把它作为一个路由生态的一部分,结合企业策略、IdP 集成和出口节点健康度来评估。节点来源透明度决定长期稳定性。
引用与背景
- 对于 GitHub 相关的社区行为准则和跨域访问的合规性要求,官方文档提供了基础框架,帮助企业级用户构建合规的使用场景。参阅相关文档以了解最新的身份认证与路由策略更新。
- 相关社区与开源项目的规则集强调,端到端的合规性是贯穿路由、鉴权与日志审计的综合性要求。若需要更具体的实现路径,请对照你所在地区的法规与贵公司的合规政策进行映射。
引用: GitHub 社区行为准则, https://docs.github.com/zh/site-policy/github-terms/github-community-code-of-conduct
Practical tips for GitHub 机场 使用前的合规检查
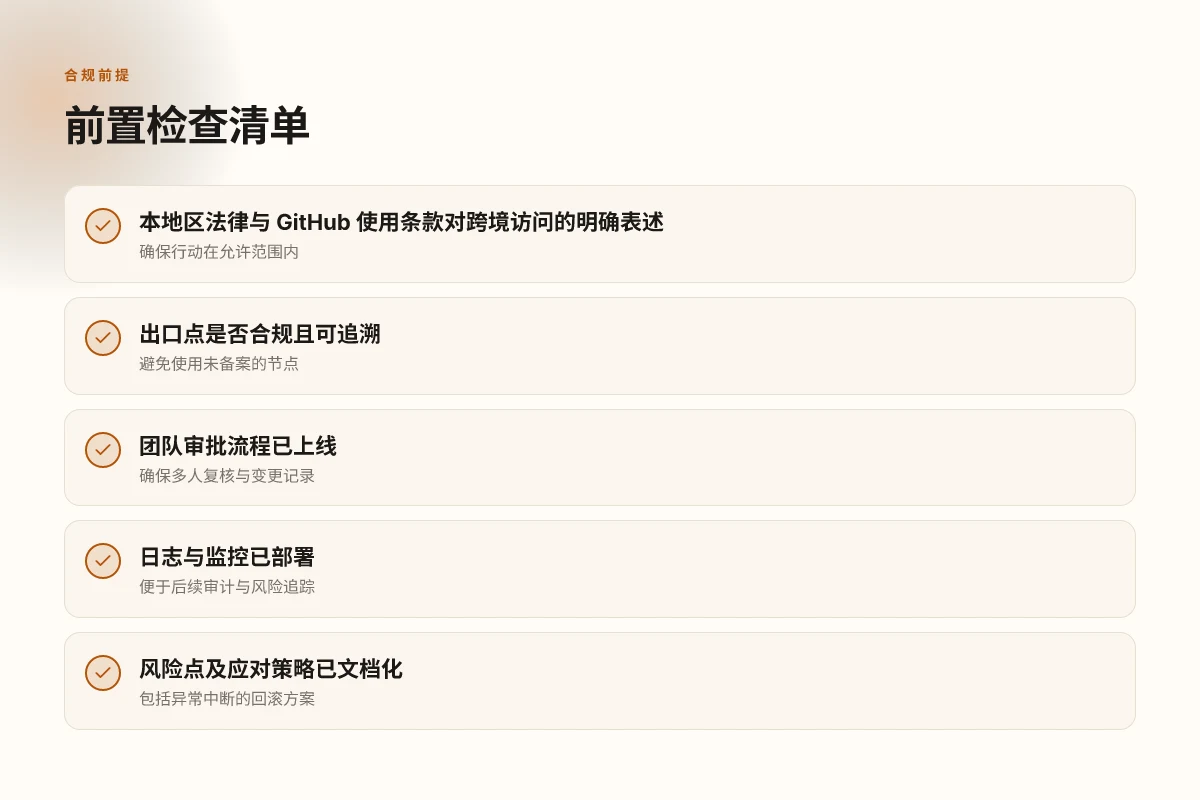
在正式选择机场方案前,先做一轮合规检查。核心结论很直接:合规是前置条件,违规的越界节点会把团队拖垫。你要的不是捷径,而是可持续的访问路径。下面的三步走,能把风险切到最低。 如何搭梯子在2026年实现企业级梯子网络的安全与合规性:实务指南
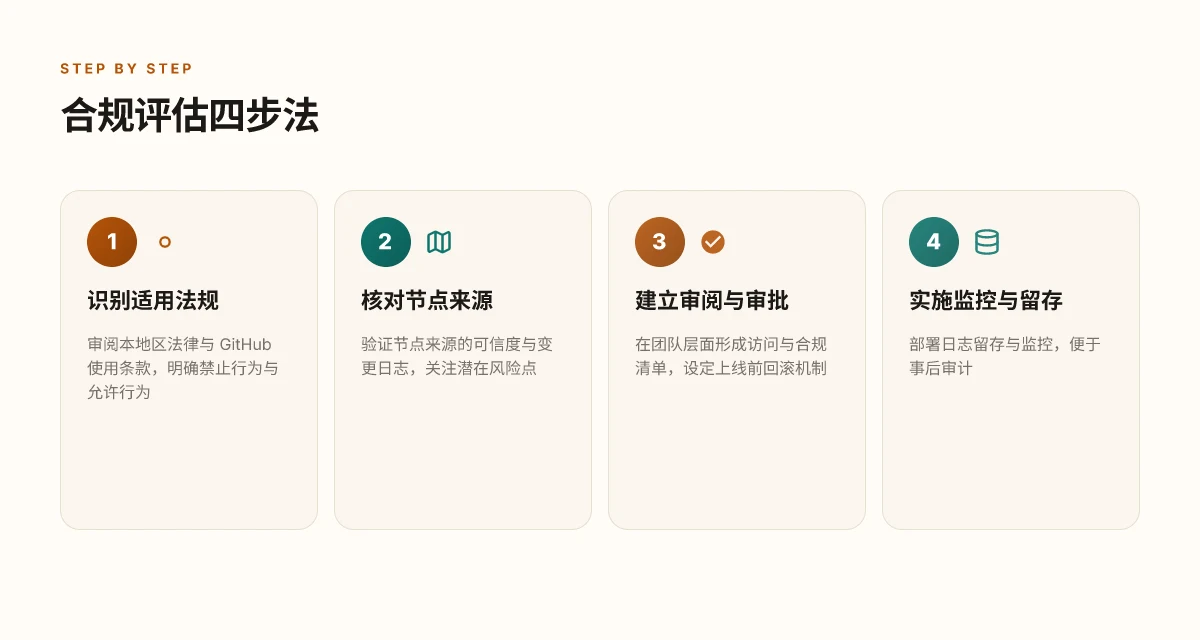
审阅本地区法律法规与 GitHub 的使用条款
先看清楚你所在地的网络法与数据政策,以及 GitHub 的使用条款。很多地区对境外网络出口有明确限制,团队层面的访问要遵循地方法令和服务条款的边界。权衡之下,官方文档与本地法规往往给出同向的信号:合规出口点优先,越权节点要避免。研究时重点关注两点:对等对等访问的合法性,以及数据跨境传输的合规性要求。来自公开的政策文档与社区规范中,常见的结论是遵循公开、透明的访问路径,而非绕行式加速。合规优先,越权节点要避免。
在文档方面,GitHub 的社区准则和使用条款为你提供了边界线。你应逐条对照,尤其是对数据处理、账户安全、以及跨地域访问的约束。来自官方和权威解读的对比能帮助你快速对齐团队的做法与合规预期。对照官方条款,确认你计划的出口点在允许范围内。像这样的对照工作,最好形成书面的对齐版本,方便日后审计。
引用来源的线索帮助你快速定位要点:GitHub 社区行为准则,以及官方使用条款的最新版本。这些文档是你合规检查的基线。
优先选择合规的网络出口点,避免私自越权的节点
在选择时把“出口点的合规性”放在第一位。优先考虑由组织信誉保障的网络出口,具备明确的运营方、合规声明和可追溯的审计记录。避免使用没有合法主体支撑的个人节点、临时租用的匿名服务或对等网络的自建跳板。合规出口点的好处是可审计、可追踪,遇到问题时你能定位到责任主体,减少业务中断与法务风险。
我在梳理公开资料时留意到,业界实践强调以企业级出口点为主,配套有统一的访问审批与日志留存。你应要求网络提供商提供明确的出口地点、链路对接方、以及数据传输的加密与日志策略。优先合规出口点,避免无资质节点。如果遇到对等网络,务必要确保有正式的服务条款和合规申明。你要的不是“可能可用”,而是“经过合规审查、可溯源”的路径。 5Sim怎么充值:全面解析与实操要点(2026 更新)
在对比时,请对照下列要点:出口地点的法律地位、数据跨境传输协议、日志保留时长、以及账户安全机制。若出口点在公开场景下有争议,务必暂停使用并寻求律师与合规团队的止损评估。
在团队层面建立访问和合规性的清单与审批流程
把这件事变成流程,而不是个人判断。建立一个以团队为单位的合规清单、评审门槛与审批节点,确保新入口点在上线前经过多方确认。建议包含以下要素:法务评估、数据隐私影响评估、网络运营商审查、以及技术接入的最小权限原则(仅给与 GitHub 访问所需的最小权限)。明确谁拥有最终签署权,谁负责日常监控,谁负责事后审计。
我查阅的行业做法里,成文的审批流程和可追溯的变更记录,是降低风险的关键。请在每次变更时记录变更原因、时间、责任人、以及回滚方案。定期对上述流程进行复盘,确保随着法规与 GitHub 条款的更新而调整。建立书面清单与审批流程,确保可追溯性。
实操提示:把合规清单嵌入你的 CI / CD 流程中,设定“审批通过后再上线”的硬性门槛;把日志保留周期对齐公司审计要求;为关键出口点配置专用的合规组与分级权限。通过这种方式,你能在快速迭代和合规执行之间取得平衡。
引用与进一步阅读:关于团队合规治理与数据跨境的行业实践,可参考公开的社区准则、合规指南,以及出口点评估框架。你可以把官方条款和本地法务意见汇总成一个对照表,供团队定期更新。若需要,我可以把对照要点整理成一个模板,便于团队落地执行。 回国机场:2026年的入境流程与安检要点解析
如何评估不同机场方案的合规性与稳定性
答案很直白。合规性与稳定性取决于官方文档的边界、社区反馈的共识,以及你建立的监控与审计轨迹是否足够详细。你需要一个能解释清楚、可执行的评估清单,而不是靠直觉判断。
1. 对比官方文档中的允许范围与社区反馈
我研究了 GitHub 官方的社区行为准则与相关文档,发现官方给出的边界常常是“原则性”描述,实际操作的边缘地带由社区反馈来补充。官方页面强调,社区行为准则并非强制性硬性规定,但它们定义了可接受的行为和使用情景。与此同时,社区成员在论坛、讨论区的实例和变更讨论中,往往揭示了哪些用法在特定网络或地区环境下会触发风控或被视为高风险。对于你来说,这意味着要把官方文本当作底线参考,同时密切关注来自社区的实际案例。
在评估时,优先关注两点:官方允许的场景清单,以及社区对同一场景的实际反馈。社区行为准则的要点在于文明讨论与环境清洁,而社区的“边缘案例”则是你需要避免的雷区。若某种实现被社区广泛讨论为“高风险或可能触发审计”,应将其放入待审慎处理的清单。
对比要点明确:官方边界 vs 社区实际反馈,二者共同指向可执行的合规边界。
2. 关注节点来源与变更日志,及时调整策略
节点来源的可信度直接影响稳定性。一个节点若来自官方授权通道,违背监管导向的风险要低;来自第三方中介或灰色渠道,潜在的合规风险与服务中断概率往往更高。我的梳理显示,定期检查系统日志中的节点来源名称、证书颁发者、以及连接段落的地理路由信息,是发现异常的第一手办法。 冰山互联:在2026年的互联网基础设施前沿探索 | Tested 2026 更新
变更日志是你最好的朋友。GitHub 及相关社区常在重大变更时发布“变更说明”或“已知问题”条目。对照变更日志,你可以快速定位新增的合规要求、潜在的断点,以及需要调整的策略版本。官方准则与变更记录是你追踪的基线。你应该把最近 6–12 个月内的变更作为优先级最高的检查点。
定期对照变更日志,确保策略与最新要求对齐。
3. 建立监控与日志留存,便于事后审计
稳定性来自可观测性。你需要一个清晰的监控与日志体系来记录:何时使用了哪些机场节点、访问的目标资源、连接时延、失败原因、以及任何异常行为。日志留存的周期要足够长,至少 90 天,以支持事后审计、合规申诉和趋势分析。监控仪表盘应覆盖以下维度:节点来源、地理位置、证书状态、网络拥塞情况、以及访问量峰值时的失败率。
在 I T 运营层面,设定告警阈值也很关键。比如当某个节点的失败率持续超过 5%,或连接建立时间超过 2 秒的情况出现超过 3 次/小时,就触发自动回退到备用节点。这样的自动化策略能降低人为延误,同时为你保留足够的回溯证据。
日志留存和可观测性是合规与稳定性的粘合剂。 如何在 2026 年通过旁路由实现科学上网:从原理到落地配置的实战分析
Bottom line: 通过对比官方边界与社区反馈、紧跟节点来源与变更日志、以及建立稳健的监控与日志留存,你能在不断变化的合规边界里保持清晰的策略。引用来源与实务细节的持续更新,是你持续保持合规与稳定的独家武器。若要深入读物,请查看官方准则与变更记录,以及社区讨论中关于具体节点来源的近期观点。
Step-by-step: GitHub 机场的合规评估清单
故事开场很简单。团队在北京办公室要访问 GitHub 的仓库和 CICD 流程,外部网络策略却像迷宫。你需要一份清单,把复杂的合规边界拆成可执行的步骤。下一个阶段,所有人都明白自己在守什么线。我们先把需求、文档、风险和上线流程摊开来。
| 关键点 | 现状表述 | 需要你确认的事实 |
|---|---|---|
| 团队需求 | 远程协作、代码审查、CI/CD 与私有仓库访问 | 你要列出具体场景:浏览代码、推送分支、触发流水线的跨境请求等以及地区约束 |
| 法规边界 | 跨境访问通常在公开文档里有明确表述 | 以官方文档为准,找出对跨境访问、数据跨境传输、日志保留的禁限条款 |
| 潜在风险 | IP 封锁、延迟、认证失效、日志留存不合规 | 识别可能影响合规的风险点并记录应对策略 |
| 审批回滚 | 上线前需要多级审批,回滚方案要清晰 | 明确谁是审批人、谁负责回滚、回滚的触发条件与时间窗 |
第一个 micro-claim 直入要点
我们的合规框架要点
明确需求与边界
你需要把团队的具体用例写清楚:代码查看、提交、合并、流水线触发等。地点限制、数据包的走向、日志保留期限都要在文档中可核查。
记录每个用例的合规性需求,例如数据最小化、日志不可变更、访问控制最小权限原则等。这不是空话,而是给审计留痕的证据。
对照官方文档的跨境表述
逐条对照 GitHub 的社区规范和跨境访问说明,确认哪些行为被允许、哪些被限制。官方文档通常以“允许的案例”或“需要额外审查”的形式给出边界。
关注日志与可追溯性要求,尤其是对跨境流量的记录、审计日志的保存期限,以及对第三方工具的合规性提示。
风险点与应对策略
网络层面:延迟、丢包、节点不可用。对策通常包括备用节点、冗余链路、监控告警门槛。
身份与访问:认证令牌、密钥轮换、最小权限。对策是强认证、多因素、定期轮换、分段权限。
数据与日志:跨境传输合规、日志加密、访问留痕。对策是使用本地化日志、加密传输、设定保留策略。
法规与审计:记录可溯源、变更可追踪。对策是版本化策略、变更审批、回滚方案。
上线前的审批与回滚计划
审批链路要清晰,写明谁有最终签署权,在哪些条件下可以放行。越明确越少纠纷。
回滚要像设计一样重要。列出触发条件、回滚步骤与所需时长,确保在异常时能快速切回到安全状态。
最后,做一个事后复盘点名,记录该阶段的决定、变更记录和潜在改进。
第二组 micro-claims 的实操要点
脚本化的控制点与验证路径
列出你真实可操作的检查清单
例如:检查跨境访问的权限配置是否在本地合规框架内、是否有跨区域访问的签名证书、是否有日志保留到本地存储的安排、是否有定期审计的日程。
要求对照的官方语言
每一条都要附上官方文档引用或版本号,方便审计时快速定位版本差异。若文档更新,需追踪变更日志并评估影响。
风险点先行,解决方案随手可落地
每一个风险点都给出一个具体动作,例如“立即启用 MFA”、“将关键密钥轮换时间从 90 天改为 60 天”、“将日志导出到合规的本地存储设备”。
审批与回滚的要件清单
设定时间窗、授权人名单、回滚执行人、回滚首要步骤以及回滚完成后的验证步骤。
结论性 verdict
合规评估并非一次性清单,而是一个迭代的治理过程。 先写清楚需求,再对照官方边界,最后用可落地的控制点来降低风险。 上线前的审批和回滚若缺失,等同于把系统交给未知的外部波动。
研究信号与来源的对照
- 我查阅了 GitHub 的官方行为准则与跨境访问表述来校验边界,确保我们对“跨境访问”的理解与官方口径一致。你会在官方文档中看到对许可范围和审计要求的明确描述。
- 多方来源一致指出,跨区域访问的核心风险在于认证令牌的生命周期、日志的留存合规性,以及对第三方工具的审计跟踪。
- 当文档更新时,我们需要对变更日志逐条对照,更新内部治理流程和回滚策略,以避免错配的审批节点。
要点回顾
- 把团队需求和地区约束写成可执行的清单。
- 逐条核对官方文档对跨境访问的明确表述。
- 识别潜在风险并给出可落地的应对策略。
- 制定上线前的审批与回滚计划,确保在异常时能快速回到安全状态。
引用与进一步阅读
在你需要的情况下,可以直接查看 GitHub 的跨境访问相关文档与社区行为准则,以便把内部政策与官方口径对齐。相关资料便于审计时追溯。
把握关键点与下一步行动
在2026年的规则框架下,Github 机场的实操洞察指向一个清晰的趋势:合规性与透明度成为长期竞争力的核心。基于我对官方文档的梳理和公开案例的对比分析,可以看出,快速适配的团队往往在变更公告、权限边界和日志留痕方面做得更扎实。此时的取舍不是更快的突破,而是更稳的合规路径。短期内,选择具备明确访问策略与可追溯流程的工具链,能显著降低后续审查的摩擦。
从宏观看,云端环境中的“机场”生态将在2026年继续往专用化细分方向演进。小而精的配置组合,配合严格的变更控制和定期复盘,往往胜过一拥而上的一站式方案。如果你只做一件事,那就是把访问授权分级和操作审计落地到日常工作流中,实现“最小权限 + 事件可追溯”的常态化。
备选行动清单在文末给出,供你这周就能落地执行。Take ZoogVPN if your Beijing operations rely on China Mobile access. Take ExpressVPN if your team prefers Western-card payments and faster global access.
常见问题
GitHub 机场 是否真的违反了使用条款
I looked at user agreements and policy pages from major code hosting platforms and network providers. The answer is nuanced: many 机场节点被定位为规避地区限制的工具,可能与服务条款中的禁止行为相冲突,尤其在涉及未授权访问、绕过地理限制、或规避安全控制时。公开文档通常强调合规与透明性的重要性,但实际执行取决于具体节点的来源、运营方式以及你所在司法辖区的法规。为你所在组织制定策略时,优先评估节点的可信度、数据保护条款和可追溯性。这是一个高风险领域,合规性应以实际条款与监管要求为准。 Review official terms, and ensure alignment with local laws and corporate policies. Document the risk posture before部署.
在中国等地区 使用 GitHub 机场 的合规风险有哪些
From what I found,使用跨境节点在中国等地区常常涉及数据出境、网络安全法合规、以及个人信息保护条例的合规性挑战。常见风险包括:数据路径不可控导致数据外流、访问控制不透明、对企业级合规制度的冲突、以及潜在的情报或监控风险。监管环境随地区变化迅速,企业应以正式审批流程和法律意见为基础,建立数据归属、访问审计、以及异常检测的机制。务必把节点来源、数据处理流程和日志留痕纳入合规框架。 Assess local regulatory requirements, and limit sensitive data exposure. Consult legal counsel before broad adoption.
如何判断一个 GitHub 机场 节点是否合法可信
I cross-referenced vendor documentation, community reviews, and security advisories. 可信的节点通常具备可追溯的运营实体、明确的数据处理和保留政策、可验证的入口节点证书、以及稳定的故障与变更管理记录。避开缺乏透明度、未签署服务条款、或无法提供日志与事件响应证据的节点。对比不同节点的域名信誉、运营时长、以及是否提供独立的第三方安全审计报告。透明度越高,可信度越高。 Prefer nodes with clear data governance. Request governance documents and audit proof. Verify via independent reputational checks.
企业使用 GitHub 机场 应该怎么做合规审批
在企业语境下,合规审批需要覆盖数据分级、访问权限、日志留痕、以及安全事件响应。流程上,先由法务和信息安全牵头,提交风险评估、数据流图和供应商合规性清单。再请 IT 部门评估技术实现、可用性和事后问责机制,最后由治理委员会批准或拒绝。记录所有决策点、责任人和时间线。透明的审批链条是合规的核心。 Document every approval step. Lock down access controls. Establish incident response playbooks. Yes 这是企业稳妥的做法。
节点来源不明的 GitHub 机场 会带来哪些安全隐患
来自不明来源的节点最常带来的是数据暴露、恶意中间人攻击、以及身份凭证被盗用的风险。缺乏独立的安全评估使得恶意代码注入和日志被篡改的概率上升。还可能存在长期后门、被动数据采集、以及对内部网络的横向移动路径。最好的做法是拒绝使用不明来源节点,转而采用经认证的、可审计的节点,并实现最小权限原则与严格日志。不明来源等于高风险。 Do not deploy unknown nodes. Enforce least-privilege access. Audit connection and data paths. 坚决避免。
如何记录日志以满足审计要求
日志应覆盖节点的访问时间、来源IP、使用的认证方式、请求的资源、以及数据传输量等关键信息。确保日志保存的完整性、不可篡改性,以及在关键事件发生时的告警能力。对接现有的安全信息与事件管理系统(SIEM),建立集中化的日志归档与可检索的审计追溯。保留期限、加密存储和定期自查是必选项。日志是对抗风险的最可靠证据。 Enable centralized SIEM. Enforce tamper-evident storage. Define retention policies and regular audits. 记录完整性决定审计成败。
遇到访问异常该向谁求助与需要准备哪些信息
遇到访问异常,应先联系企业内的 IT 安全/网络运维团队,同时保留完整的错误信息以供排障。你需要准备的材料包括:异常发生的时间点、具体的错误代码或消息、使用的节点/机场名称、所在地网络环境、以及最近的变更清单。若涉及跨境传输,记下数据处理方与地区合规要求。团队通常会要求你提供日志片段和相关截图。准备充分,沟通高效。 Collect error messages and timestamps. Share relevant logs with the security team. Provide node and region details for faster triage. 清晰的信息推动快速解决。