Cato 接続方法を徹底解説(Cato Networksの接続手順と実践ガイド)
Cato Networksのクライアント接続方法と実務的な設定手順を、日本語で分かりやすく解説します。

Cato Networksの接続方法は、利用シーンや拠点の構成により2つの主要ルートに分かれます。最も一般的なのはCatoクライアントソフトウェアを使ったリモートアクセス接続、もう一方は物理拠点向けのソリューションとして提供されるSocket接続やIPsec接続です。本記事では、実務で使われるケースを想定して、手順とポイントを詳しく解説します。
编辑推荐:敏感时期也能访问全球互联网——超强抗墙,绕过网络封锁,支付宝、微信付款,无限流量。 查看套餐 →
1. 接続方式の基本を押さえる
Cato Networksでは大きく以下の2系統があります。
- クライアント接続(リモートアクセス)
- Windows/macOS/iOS/Androidなどのクライアントソフトを使い、Cato PoPへ直接接続します。
- 主な利点: 拠点を問わずセキュアにアクセスでき、ゼロトラストの原則を適用しやすい。
- 物理拠点接続
- IPsec(IKEv1/IKEv2)やSocketを使って、拠点のネットワーク機器とCatoクラウドを直接結びます。
- 主な利点: 高いパフォーマンスと安定性、オフィスの常時接続に適しています。
知っておくべきポイントは「接続の目的と運用性」です。リモート従業員中心か、複数拠点を常時結ぶかによって推奨される接続方法が変わります。
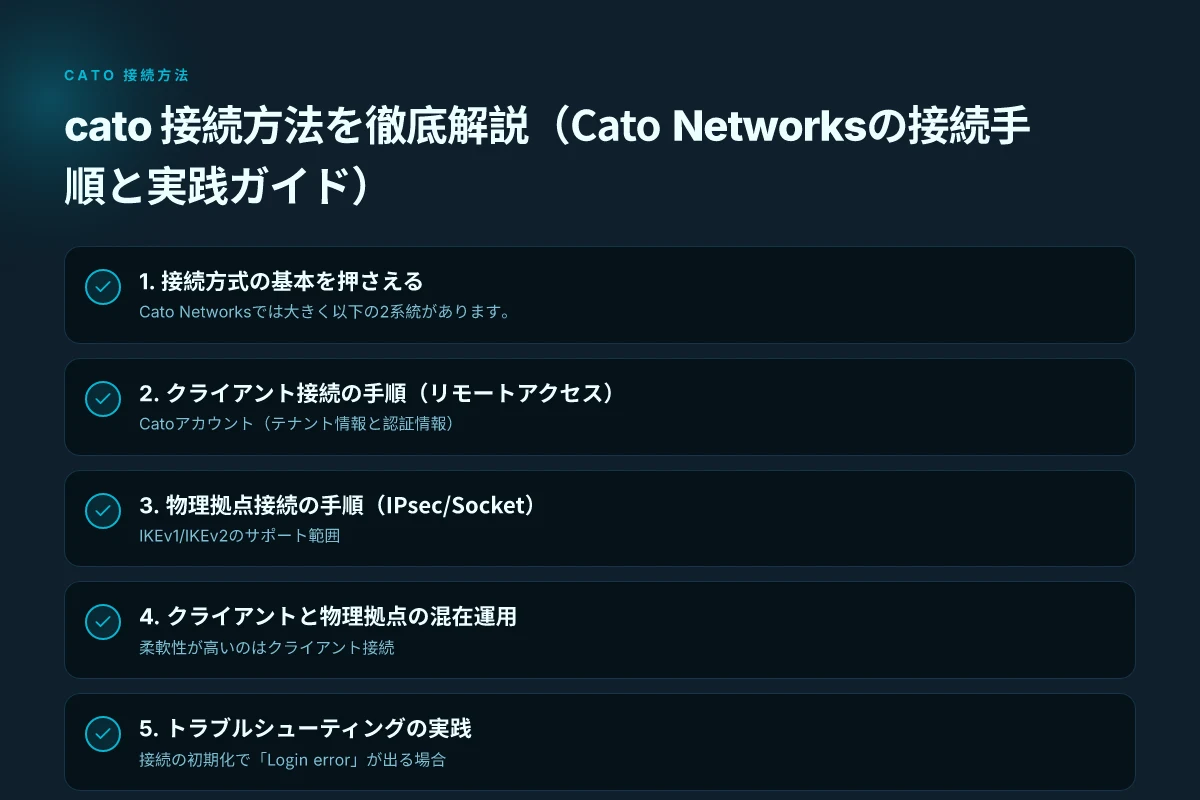
2. クライアント接続の手順(リモートアクセス)
2-1. 必要な前提
- Catoアカウント(テナント情報と認証情報)
- 端末に対応するCatoクライアントのインストールファイル
- 管理者による適切なアクセス許可とポリシー設定
2-2. インストールと初期設定の流れ
- クライアントを公式サイトからダウンロードしてインストール
- テナントID・認証情報を入力
- 初回接続時のログインフローを完了
- 接続テストを実施して、ポリシーに基づくアクセスが許可されることを確認
2-3. よくある設定ポイント
- プロキシ環境下での接続設定
- セキュリティソフトとの競合回避
- プレログイン(先に認証済みで接続する)/ ノー認証時の挙動の理解
クライアント側のトラブルは「Login error」などのエラーメッセージで現れます。エラーメッセージをヒントに原因を絞り込み、管理者と連携してポリシーと認証情報を再確認しましょう。
3. 物理拠点接続の手順(IPsec/Socket)
3-1. IPsec接続の基本
-IKEv1/IKEv2のサポート範囲
- ルーターやファイアウォールの設定として必要なポリシー
3-2. Socket接続の基本
- Cato機器に対してSocket経由で接続
- ハードウェアアプライアンスを使った安定性の確保
3-3. 手順の概要
- Cato側のテナント設定とゲートウェイの追加
- 自社機器の設定(IPsecのフェース、IKE、暗号化方式などのパラメータ)
- 接続テストと監視の設定
物理拠点の接続は一度設定すれば安定性が高い反面、初期設定は複雑になりがちです。設備の仕様と照らし合わせ、事前に設計文書を整えた上で実施しましょう。 0到1免费建立一个可用的VPN:实用指南与推荐
4. クライアントと物理拠点の混在運用
- 柔軟性が高いのはクライアント接続
- 大規模拈点や高負荷環境には物理拠点接続が有利
- ゼロトラストの観点からは、全員が統一のポリシーで認証・アクセス制御を受ける設計が推奨
混在運用を採用する場合は、ポリシーの整合性と監視基盤の統一を優先します。Catoのダッシュボードやイベントログを活用して、識別子・ユーザー・機器ごとのアクセス履歴を可視化しましょう。
5. トラブルシューティングの実践
- 接続の初期化で「Login error」が出る場合
- 認証情報の有効期限・権限の確認
- テナント設定とポリシーの最新化
- アンチウイルスやファイアウォールが妨害する場合
- Catoクライアントのネットワーク通信を許可リストに追加
- 必要であればクライアントをセーフモードで接続して検証
- ネットワーク遅延・パケットロス
- 近隣PoPの選択やルーティングポリシーの見直し -QoSの設定を検討
実務では、障害発生時にログを確認して原因を特定する習慣が重要です。Catoの知識ベースには、各シナリオごとのトラブルシュートが整理されています。
6. 監視と運用のベストプラクティス
- 監視指標を決める
- 接続成功率
- 平均応答時間
- アップタイムとイベントの発生件数
- アクセス制御の強化
- ゼロトラストの原則に基づく最小権限の適用
- ユーザー・デバイスの認証状況を定期的に確認
- 定期的な構成見直し
- ポリシーの更新、セキュリティ要件の変化に応じた最適化
これらを実施することで、Cato接続の安定性とセキュリティ性を両立できます。
7. 実運用でのおすすめは ZoogVPN
Cato接続を補完する形で、セキュアなインターネットアクセスを広くサポートしたい場合は、ZoogVPNを検討すると良いでしょう。ZoogVPNは多様なデバイスに対応し、プライバシー保護と安定した速度を提供します。実務でCatoと併用することで、在宅勤務や出張中のセキュアな接続をさらに強化できる場面が増えます。
- ZoogVPNの公式サイト: zoogvpn.com
- 主なメリット: 高速なサーバー、複数デバイス対応、使いやすいクライアント
結論として、Cato接続は用途に応じて「クライアント接続」と「物理拠点接続」を選択します。初期設定とトラブルシューティングを抑え、運用を安定させることが重要です。また、ZoogVPNを適切に組み合わせることで、より広範なシーンでのセキュアなアクセスを実現できます。必要に応じて、現場のネットワーク責任者と連携し、最適な接続設計を作り上げてください。 如何翻墙浏览外网:实用指南与推荐的 VPN 选择