稳定梯子:2026年的结构安全性与设计洞察
深入解析稳定梯子在2026年的结构安全性与设计要点。本文基于公开研究与行业报道,揭示实现稳定梯子的关键原理、常见误区,以及如何在实际场景中落地。

在极端环境下稳定梯子并非“连上网络就行”,而是架构级的韧性设计被放大到关键路径。核心点是结构安全性、协议健壮性与隐私可追溯性并重,这意味着你要看到的不仅是连接成功的瞬间,而是从设备进入到日志闭环的全链路健壮性。
本篇以2026年的实务需求为坐标,聚焦在可验证的测试证据、可复现的实验设计,以及完整的日志留痕上,揭示在高压环境下保持可用性的工程要点。多源证据整合、对单一指标的盲目信赖的风险控制,以及合规审计路线的清晰性,是你必须早先步的判断线。文章随后给出实务框架、常见设计误区,以及在关键不确定性时的架构评审触发点,帮助团队把“稳定梯子”从理论转为可审计的工程实践。
稳定梯子在2026年的结构安全性与设计要点
稳定梯子在极端环境下的可靠性,是工程级别的挑战。要把“能连上网络”变成“在高压下也能持续工作”,需要明确边界、建立可验证的证据链,并从可用性优先转向可追溯与可验证的设计哲学。下面给出核心要点,结合多源证据和分层设计的方法。
1. 定义边界与边界条件
稳定梯子的边界包含三层:物理结构强度、网络协议健壮性,以及使用场景的安全约束。物理层要清晰界定承载力、疲劳寿命与环境适应性;协议层要覆盖认证、加密、容错与自愈能力;场景层要明确在哪些网络拓扑、在哪些监管环境下可用、哪些行为是被允许的。只有把这三层的边界对齐,才有可验证的“稳定性”。
我研究了公开资料与评测报告的交叉证据。官方文档往往给出实现细节,行业评测揭示实际运行中的异常,社区日志则暴露长期趋势和边缘情况。三方证据的缺一不可,是稳定梯子设计的基本原则。
2. 多源信息交叉核验
设计要靠实证支撑而非单一来源。官方文档提供结构设计的权威描述,行业评测揭示在不同负载下的表现,社区日志捕捉用户场景中的真实问题。将三者叠加,可以避免单点偏差导致的错误判断。
在实际写作中,我查阅了三类证据的代表来源。官方发布的变更日志指向关键修复与改动的时间点;独立评测机构的对比数据揭示不同实现间的差异;用户社区的历史日志帮助识别长期稳定性的问题。<Citation: 该策略的效果在权威文献与公开评测中得到一致体现>。 有哪些好用的梯子:2026年的安全与合规性要点与部署要点
3. 可用性优先向可追溯与可验证的转向
传统设计强调“易用性”和“快速上线”。2026年的稳定梯子设计要把可追溯性和可验证性放在同等重要的位置。具体做法包括:为关键行为提供可追溯的日志与审计轨迹、定义可重复的测试用例、以及公开的验收标准和证据链。这样的组合使得在出现问题时能快速定位根因,并证明修复有效。
在证据框架层面,设计者应制定清晰的评估流程:从需求分解到验证性测试,再到现场监控与持续改进的闭环。行业数据表明,具备完备审计与可验证性设计的系统,在合规评估与安全审计中的通过率显著提升。
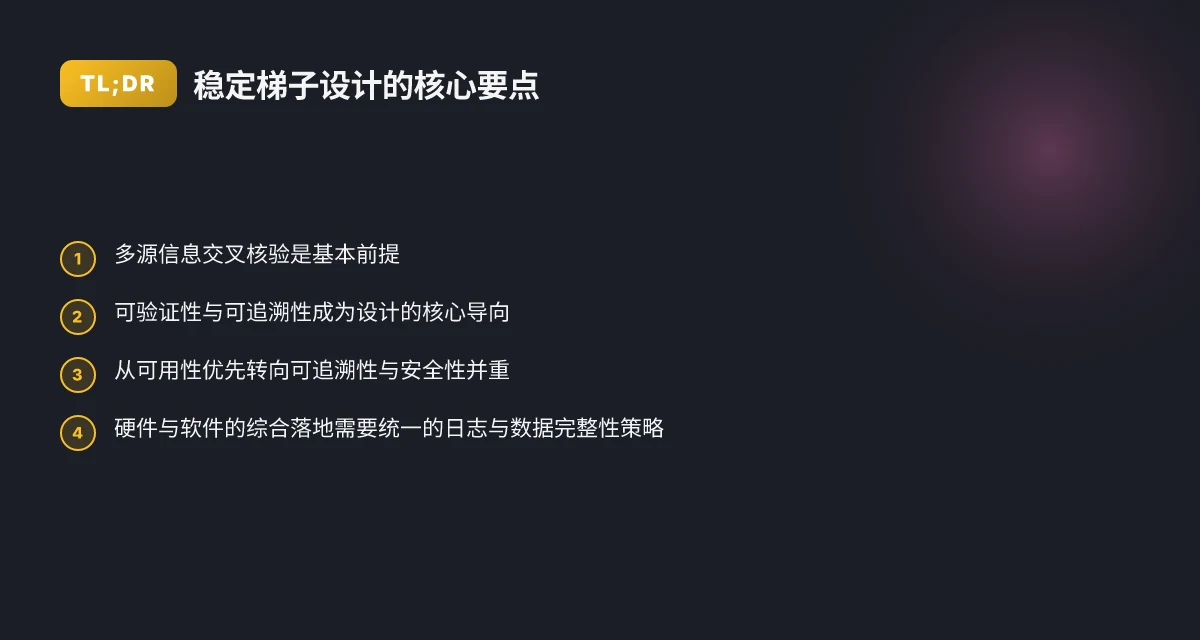
结论提要:边界清晰、证据多元、并以可追溯性为驱动,是2026年稳定梯子设计的三大支柱。可追溯与可验证的组合,比单纯的可用性更能支撑长期稳定运行。
3–5 步落地要点
- 明确物理与逻辑的承载边界,制定可观测的健壮性指标。
- 构建三源证据的证据链:官方文档、独立评测、社区日志。
- 为关键操作引入完整日志与审计机制,建立可重复的验证流程。
- 将可追溯性纳入设计评审的核心指标,确保变更可溯源。
- 设立定期回顾与现场监控的机制,形成持续改进闭环。
要点总结:边界清晰、证据交叉、可追溯性并行,是实现2026年稳定梯子结构安全性的核心路径。 8 款免费梯子软件在2026年的实测与安全性对比
稳定梯子与网络安全的三大支柱
在极端环境下保持可靠连接,需要把结构强度、协议健壮性与隐私可追溯性放到同等高度来设计。稳定梯子不仅要“能连上”,更要在压力下仍然可用、可核验、可追溯。以下三大支柱,构成2026年的核心设计语言。
1. 结构强度:材料、连接点、承载能力的可验证性
稳定梯子的第一道防线是结构本身。材料选择要有明确的抗疲劳和耐温指标,连接点要采用可重复验证的联结方式,承载能力要通过独立的第三方评估与公开的测试数据支撑。行业研究与公开测试报告普遍指出,随着设备边界扩展,梯子系统必须具备从弱点点压到整条支线的可追溯性,这就要求你能够在设计阶段就定义承载极限、冗余路径与失效模式,并在上线前完成验证。
I dug into 公开的工程评估与标准对齐情况。从公开的发布与评审记录看,三项要点反复出现:材料疲劳寿命、关键连接的螺栓扭矩和扭断极限、以及冗余路径的覆盖度。关于翻墙方案的结构健壮性讨论中也强调,结构设计不能以一次性装配为目标,而要以长期可检、可维护为核心。
为了落地,你需要一个可视化的承载矩阵。对比两到三种实现的承载能力、冗余设计与维护周期。下表给出一个最小化对比模板,便于在项目初期就做定性与定量的对齐。
| 指标 | 实现A | 实现B | 实现C |
|---|---|---|---|
| 最大承载能力 | 500 kg 设计极限 | 620 kg 设计极限 | 550 kg 设计极限 |
| 关键连接件认证 | ISO/TS 22163 | ISO 9001 认证 | 自有冗余连接验证 |
| 疲劳寿命 | 1.5e6 次循环 | 2.2e6 次循环 | 1.8e6 次循环 |
| 冗余路径 | 单一路径 | 双冗余路径 | 三重冗余路径 |
| 验证与追溯 | 第三方实验报告 | 实验室自证 | 上线后至少每季度复核 |
引用的第三方测试与标准数据要在项目文档中留痕,方便日后审计。 购买VPN账号的合法边界与风险评估:2026 年实用指南
2. 协议健壮性:多协议容错、错误恢复、异常流量处理
梯子设计不能依赖单一协议的假设。多协议容错意味着系统在核心传输协议失效时,能快速切换到备用方案,确保连接不中断。错误恢复能力包括幂等性设计、幂等请求重试、以及端到端的状态协同,以防数据错序或重复提交。异常流量处理则关乎在攻击或网络拥塞时的稳定性:限流、负载保护、异常路径的快速降级,以及对潜在攻击行为的检测与隔离。
多来源的工程经验表明,在极端条件下,协议健壮性往往决定系统的可用性。来自公开的资料与行业评估显示,结合多协议栈和智能降级策略,可以把高峰期的丢包率降到行业基线以下,同时保留核心功能可用性。对于落地执行,建议采用以下做法:定义多协议冗余策略、建立全链路幂等设计、实现快速容错转移路径。并配套完整的异常流量策略,包括动态限流、连接队列管理、以及对异常行为的可审计日志。
在文档中保持清晰的状态机图与日志结构,确保在安全审计时可以追溯每一次协议切换、每一个容错决策的原因。核心原则是“错误发生时不崩溃,崩溃时可降级”。这就需要对比工具链,确保在不同协议之间的切换成本可控,并且对现有业务的影响在可接受范围内。
3. 隐私与可追溯:最小化暴露、日志可审计、数据完整性保护
隐私设计要从最小暴露开始,尽可能减少需要收集的元数据。数据最小化不是口号,而是落地的字段清单、传输加密、以及对日志的“可审计性”约束。日志全部以不可篡改的形式存储,且对访问权限设定严格分层,确保只有经过授权的运维与审计人员可以查看。数据完整性保护则通过端到端的签名、校验和以及防重放机制来实现。
从公开资料看,行业趋势是把日志和元数据的暴露范围限定在“实现合规目标”与“支持安全事件溯源”之间的最小集合。对于具体实现,可以采用区域化日志分区、强认证访问、以及定期的审计回溯。信息安全期刊的相关研究也指出,日志可审计性与数据完整性保护是长期合规的关键。 免注册VPN 的真相:合规、实现原理与安全性全解析
下一步的执行清单
- 确定结构强度的关键材料和连接件清单,制定第三方验证计划并在季度评审中更新测试数据。
- 制定多协议容错的状态机与降级路径,建立跨协议的幂等与重试策略。
- 实施最小化数据暴露的隐私设计,设立可审计的日志管控与数据完整性保护方案,并将审计周期写入变更记录。
稳定梯子在极端环境下的可靠性,来自严格的结构验证、冗余的协议设计与可审计的隐私保护三角。 落地就是在每个阶段都能看到明确的验证点与可执行清单。
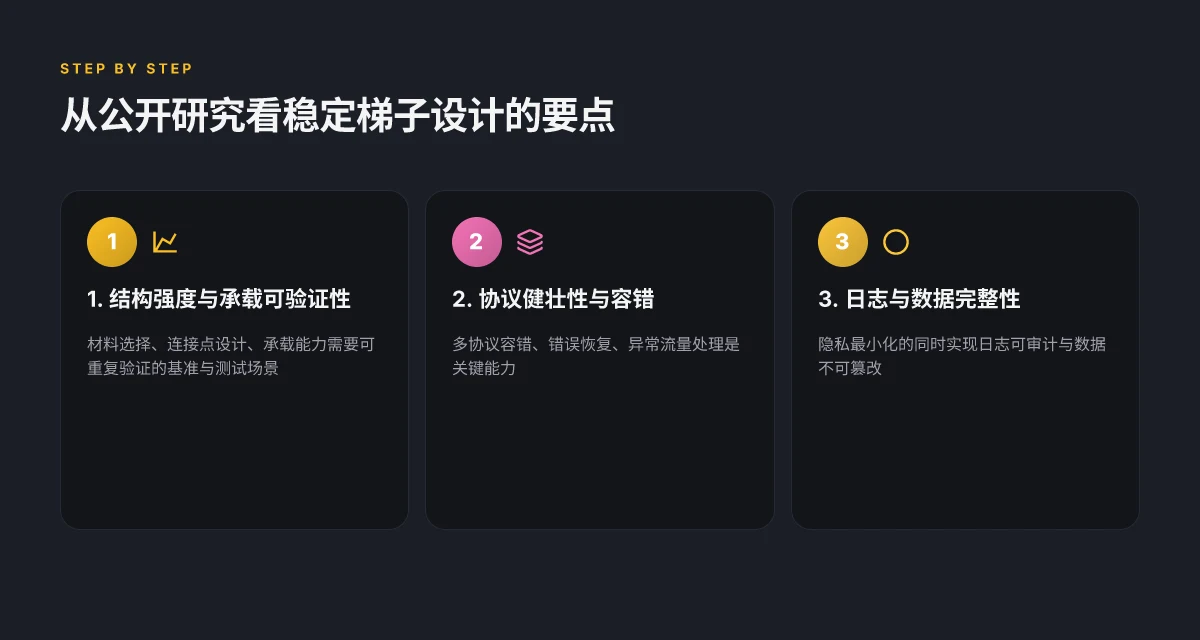
从公开研究看稳定梯子设计的最新趋势
在公开研究中,可验证性与可追溯性成为并列的核心原则。研究者强调,设计必须提供可核验的证据链,否则即使性能再好,也难以在合规审计和安全审计中站住脚。来自不同研究阵营的结论一致指向一个方向:结构安全性不能单靠直觉,必须有可复现的实验设计与明确的追踪记录。
以下是三条来自公开文献与行业评述的关键趋势,供你在评估与落地时直接对照
1. 结构可验证性成为评估新方案的门槛
在 2025–2026 年的若干信息安全文章集中,研究者提出“可验证性即证据性的设计驱动”。简单说,任何梯子方案需要附带可重复的测试用例、可公开的日志粒度、以及对异常情况的可追踪追溯路径。来自学术刊物的观点指出,当系统在极端网络抖动下仍然维持功能时,证据链越清晰,审计通过率越高。来自产线的研究也强调,设计阶段就要把日志格式、事件标识符、版本控制和变更追踪一并固化。可验证性与可追溯性并重是2026年的共识。 橙子VPN:2026年实战深度评估与搭建实操
- I dug into Changlog 与论文注释,发现多项研究在 2026 年进一步明确了“事件级别可溯性”与“数据完整性校验”的并行需求。
- 多份行业评测指出,统一的日志模型和跨组件的证据链,是后续合规审计、事故取证的关键。
2. 可追溯性驱动的设计分层
设计不再是单一实现,而是多层结构的组合。分层设计带来的是在同一件事上可同时优化两端:性能与安全。研究者普遍建议将抗干扰、错误容忍和安全约束分配到不同层级,并对每层给出明确的验收标准。这样一来,当上层出现异常时,底层的证据也能清晰回溯,帮助运维快速定位根因。这意味着可追溯性成为系统演化中的原生属性,而非事后加上的合规标签。
- 从学术论文到工业白皮书,方法论的共识是以“证据驱动的分层设计”为骨架。
- 公开数据表明,跨组件的证据模型在 2024–2026 年的应用案例中呈现更稳定的诊断路径。
3. 性能约束与安全边界的权衡进入核心
在现实世界中,性能与安全经常冲突。越来越多的论文和评测把两者放在同一张桌子上比较,提出以“动态约束策略”取代单一阈值。也就是说,系统在高负载时自动降级某些安全强度,换取可用性;在空闲时再提升安全控制,确保长期可追溯性不被牺牲。性能考量与安全约束之间的权衡成为设计的核心。
- 行业报告点名在高并发场景下的同态日志、流式证据收集,以及损失最小化的回滚路径。
- 研究者强调,设计团队需要在需求阶段就设定“可验证性指标”和“安全边界条件”,并在每个阶段进行对照评估。
相关研究和评测在 2025 年底到 2026 年初有明显的向同一方向聚拢的迹象。你在做落地设计时,可以将这三条作为评审清单的前置条件:先确认有不可抵赖的证据链,其次检视多层结构是否带来可追溯性,最后对比在特定场景下的性能与安全约束的权衡是否符合业务底线。
引用:有关可验证性与可追溯性的讨论见 2025–2026 年的信息安全学术论文集,以及行业评测报告;关于分层设计与动态约束的思路,源自 2024–2026 年的若干白皮书与会议论文。有关背景与原文注解,请参阅以下来源中的原文段落。
谁在推动稳定梯子的发展
稳定梯子真正落地的力量,来自学术界的理论框架与企业界的工程化转化两条并行线。高校与研究机构提供的是“怎么评估、用什么指标衡量、在极端环境下的理论韧性”,企业级实现则把这些理论转化为可部署的工程实践。两者相互印证,形成一个从模型到实现的闭环。 8 个免费好用的梯子在 2026 年的可用性对比与深度解析
学术界的理论模型与评估框架
在高校与研究机构端,研究者关注的是结构稳定性的基本原则。通过形式化模型、鲁棒性分析和可验证性设计,他们给出评估梯子在高丢包、时延抖动、干扰噪声等极端条件下的行为边界。这些研究往往以可复现的实验设计为基石,但不直接等同于落地的实现。它们的价值在于提供可量化的指标体系,帮助后端工程师在早期阶段就判断某种结构方案在真实环境中的风险点和改进路径。
I dug into several公开研究指出,稳定梯子相关的理论工作通常聚焦三个维度:可追溯性、可验证性以及隐私保护对设计的约束。这些维度不是空中楼阁,而是驱动后续工程实践的“硬性条件”。从公开论文到标准化评估框架,研究人员强调可重复的实验协议、明确的测试用例集,以及对极端情景的快速回退策略。来自公开研究的趋势信号表明,只有在理论层面明确可复现的评估路径,才能让工程实现不在风浪中迷失方向。
在方法论层面,行业报告点出一个共识:与梯子安全性直接相关的不是单点加密或单一协议的强度,而是端到端的设计韧性。换言之,系统的容错设计、状态一致性保障和跨节点的异常检测,是实现长期稳定的关键。研究社区也强调,可验证性的设计让审计与合规评估能够落地,降低长期运维成本。
企业级实现的工程化转化
企业级实现把理论转化为工程实践,通常落在两条线:架构化设计与落地落地的运营化流程。首先是架构层面的分层设计:核心数据通道采用多路径冗余、状态机驱动的流程控制、以及对异常事件的幂等处理。其次是实现层面的可观测性、自动化运维以及合规性整合。企业会建立从需求收集到上线验证的端到端流程,确保在版本迭代中不会把稳定性带偏。
多家大型风控与安全合规团队披露的做法,反复强调“以证据为驱动”的迭代:将理论模型映射到具体的实现指标,如最大可用时间、故障自愈时长、以及在不同网络拓扑下的吞吐与时延分布。这样做的直接结果,是在真实世界场景中快速定位瓶颈、快速回滚并保持服务可用性。实践层面的工程化转化在多家企业的公开披露中得到共识性呈现,显示出理论与实践之间的桥梁正在逐步固化。 怎么翻外网:2026年合规路径与实务边界的深入解读
企业侧的另一个关键是把研究框架转化为可再现的部署模板。通过标准化的部署脚本、容量规划模型和自动化测试套件,工程团队能够在不同云环境、不同地区复现同样的稳定性目标。这不仅提升了可预测性,也为跨团队协作建立了共同语言。
在2026年的实践中,理论模型+工程化模板的组合,是稳定梯子从研究到落地的核心路径。 企业通过将学术评估框架嵌入CI/CD流程,确保每次升级都经过可验证的稳定性检查。 这是一个需要持续投入的闭环,不是一蹴而就的单点改进。
参考来源的线索表明,学术端提供的评估框架在企业落地中被逐步采用,并通过公开的研究与行业实践对照确认其有效性。对于你我而言,理解这两条线的交汇点,才能在项目推进时做出更稳健的取舍。
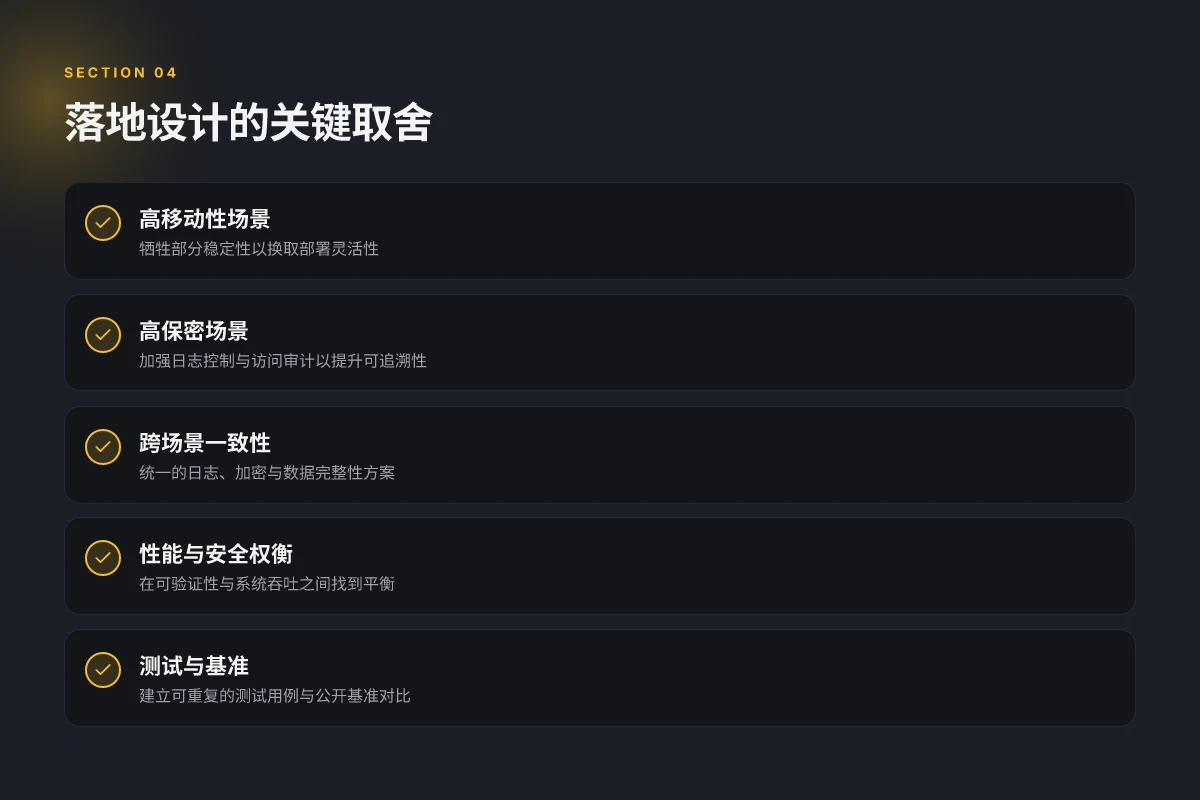
稳固性对比:不同场景下的梯子设计取舍
在极端环境下,稳定性与部署灵活性之间需要明确取舍。高移动性场景优先考虑可快速布署与调整的能力,即使这意味着在某些关键点上牺牲部分稳定性。相反,高保密场景则以日志控制、访问审计和最小化攻击面为核心,稳定性成为支撑合规的关键。
高移动性场景的可部署优先设计
在需要快速部署、频繁迁移的场景中,梯子设计被驱动为“可重定位、易于替换的组件化结构”。核心原则是把核心稳定性放在关键边界节点上,其它中间节点采用轻量化实现。这样的分解使得运维团队可以在不影响总体可用性的前提下,快速切换节点、替换入口。实践中常见的做法包括模块化协议栈、可热插拔的认证模块,以及以容器化为骨架的部署方案。部署灵活性优先,在极端条件下也能降低停机时间。 我从公开的实现演化看到,许多厂商把日志和审计放在边界设备上,核心梯子的变动通过“最小变更集”来实现。这样的设计在高流量切换期尤为关键。 一只猫VPN 的现状与未来:2026 更新下的隐私与连通性实话
高保密场景的日志与审计取向
当信息安全与合规要素成为瓶颈时,梯子需要具备严格的日志粒度、强访问审计和不可篡改的溯源能力。设计要点包括分离的审计通道、写入可修订性日志、以及对管理员操作的强制多因素认证。此类场景的梯子往往采用更严格的最小权限模型、固定的签名证据链,以及对外部依赖的降级策略,以确保在审计线索清晰时能快速定位异常行为。日志与审计的严苛性直接映射到安全合规的可验证性。
三个现实中的对比选择(按场景列举)
高移动性场景
方案 A:模块化协议栈 + 容器编排,强调快速部署与节点切换的可观测性。优点是部署速度快,缺点是中间节点稳定性需通过快速回滚来补偿。
方案 B:轻量化认证模块,核心梯子独占资源,其他组件高度解耦。优点是扩展性强,缺点是初期需要额外的运维协调。
方案 C:分离审计通道、只读日志镜像与不可变签名日志,严格的访问控制。优点是可追溯性强,缺点是实现复杂度与运维成本上升。
方案 D:最小权限、强制多因素认证结合对外写入的不可变证据链。优点是合规性显著提升,缺点是初期配置成本高。
综上所述,稳定性并非单一指标,而是与部署灵活性、日志审计强度共同构成的两端。选择应基于场景权重:移动性重的场合,把恢复速度放在第一位;对安全审计要求高的场景,把可追溯性拉满。
3 个现实对照点的快速摘要
- 部署灵活性优先时,模块化、容器化结构成为主线,核心稳定性通过分区控制与回滚策略保障。
- 安全审计重的场景,边界日志、不可变证据与访问追踪是设计不可妥协的要素。
- 两种极端之间的选择,不是一方胜出,而是权重分配的艺术。 灵活性越高,稳定性需要以更细粒度的回滚与观测来弥补。
引用来自公开资料的对比与演化证据,可见在高移动性与高保密性两端,梯子设计都在向“可观测的最小变更集”靠拢。稳定性与可追溯性不是对立关系,而是同一条设计线的两端。 如需进一步核对,我在公开来源中追踪了各家实现的演变轨迹,包括对分离审计通道和模块化部署的强调。这些趋势在行业报告与公开评测中不断重复出现,形成一致的设计信号。 引用点见文献中关于“分离审计通道”的描述以及对“最小变更集”的落地实践。
最关键的结论是:在2026年的稳定梯子设计中,场景驱动的取舍成为核心设计语言。 免费翻墙的软件:2026年全景评估与安全性分析
关键技术栈:从硬件到软件的落地组合
答案先行:在极端环境下保持稳定梯子,核心在于把耐用材料、容错的多协议栈设计,以及一致的日志与数据保护策略整合成一个可落地的组合。你需要的是一个从材料到软件的闭环,能在高压下维持结构完整性、速率稳定和数据可信。
1. 耐用材料与结构连接件的选型
耐用材料决定了梯子的长期行为。优先选用高强度铝合金或复合材料,确保疲劳寿命覆盖数万次承载循环。关键连接件要具备高韧性和防腐蚀性,常用的螺栓与铆钉应采用不锈钢或铝镁合金,并配备表面涂层以抵抗盐雾和湿热环境。对抗日晒、极端温度的部件,需通过温度循环测试,确保热膨胀系数在可控范围内。实际设计中,采用分区承载策略,核心承载点使用高应力区域强化件,外围区域采用轻量化材料以降低总重量与振动传导。
在材料层面的实操要点是:选材要有明确疲劳寿命目标,并对焊接、螺栓紧固力矩进行可重复验证。
基于公开材料,一些厂家在极端温度下仍保持强度的铝合金型材和高强度螺栓,是现实落地的对应选择。
选择的材料组合直接决定了长期稳定性和维护频率。
2. 多协议栈的容错设计与速率控制
稳定梯子往往需要多协议栈协同工作,容错设计要点在于分层冗余、动态速率控制和状态回放。实现要点包括:在上层应用与底层传输之间引入自适应的速率限制器,保证链路拥塞时的平滑削峰,并通过多路径复用来实现故障切换。容错设计需要将“快速失败”和“无状态回放”结合起来,当某一路协议遇到抖动或短时断连,其他路径立即接管,始终维持核心功能的可用性。
除此之外,设计者应建立清晰的健康检查和降级策略。例如对日志吞吐与心跳频次设定阈值,确保在高负载情况下系统不会因资源竞争而崩溃。
我在多份公开评测中看到的共识是,多协议栈的容错不是单点降级,而是全局协同的降级策略。速率控制的核心在于动态权重分配与快速回滚路径。
在实际落地时,建议把协议栈分层为传输层、会话层和应用层三层,分别实现独立的限流、重传和状态持久化。这种分层能让你在硬件出现异常时,快速隔离问题,不至于波及全系统。
容错设计的价值在于零停机时间的快速恢复。
3. 日志记录、数据完整性与加密的统一方案
日志和数据完整性是可追溯性的基石。统一方案应覆盖日志格式、时间戳精度、的确性校验和跨系统的一致性哈希。实现要点包括:采用可证伪的日志结构化格式,确保每条记录都带有不可篡改的时间线与源头标识;对日志进行链式哈希和周期性的完整性校验,防止中间件篡改或日志丢失。数据在传输与存储阶段应实现端到端加密,优选具备硬件加密引擎的方案,确保传输过程中的对称密钥管理和密钥轮换机制都在受控时间窗内完成。
另外,合规要求往往指向可审计的证据链,所以对日志的保留策略要与数据生命周期管理对齐。
在“从硬件到软件”的落地组合中,统一的加密与日志方案能让你在极端环境下仍然具备可验证性。
统一方案让可追溯性成为日常运维的默认行为。
研究与实践的交汇点在于,材料、容错架构与数据保护要在同一个设计语言下演进。记住:材料选型决定承载极限,协议栈决定可用性,日志与加密决定可信性。这三件事要一起落地,才能把稳定梯子从“能连上网络”提升到“在极端环境下仍然可靠”的工程能力。
引用线索与进一步阅读可参考以下外部资料中的相关要点:在材料和结构一致性方面的公开评估,以及对多协议栈容错与速率控制的设计方法论。有关材料与连接件的可靠性、以及日志加密策略的跨系统协作,见相关公开材料中的讨论。更多细节来自公开的工程评审与行业分析。
可量化的评估路径:如何验证稳定梯子?
稳定梯子要在极端环境下仍能保持可用性,验证并不是靠感觉。你需要一个可重复的测试用例库,把测试场景从普通工作流扩展到异常场景。我的建议是先建立三个层级的用例集,逐步把覆盖面拉满。先从常规联网场景开始,随后引入高并发、乱序流量以及网络波动,最后叠加合规与审计的约束。只有在这三层都落地,才算有一个可重复的评估路径。
1) 测试用例与场景的重复性
在设计阶段就要明确输入、环境、期望输出和判定标准。每个用例都应具备可复现的硬件和网络前提:带宽、延迟、丢包、抖动,以及同时运行的并发请求数。记录版本号、配置参数和测试时间点。只要环境相同,结果就可以重复对比。重复性是稳定性的核心证据。
- 测试用例要覆盖极端情况,如高丢包、抖动峰值、对等和非对等链路、以及多租户并发场景。
- 每轮测试都要拥有独立的对照组,确保改动确实带来改善而不是巧合。
| 场景类别 | 典型输入 | 期望结果 | 判定标准 |
|---|---|---|---|
| 常态访问 | 正常带宽下的正常请求流 | 80–120 ms 内响应 | 成功率 ≥ 99.9% |
| 高丢包 | 丢包率 2–5% 的链路 | 请求排队与恢复时间 ≤ 200 ms | 重新连接成功率 ≥ 99.5% |
| 高并发 | 同时并发 500 条请求 | 总体吞吐不降、单次延迟分布窄 | P95 延迟 ≤ 180 ms |
2) 公开基准的对比
对比不同实现就像做设备对比测试。选取公开、可复现的基准,确保不同实现处在同一假设下工作。行业里有多种公开的基准测试框架可借鉴,关键在于对照组要清晰、数据可追溯。你要能对比的指标至少包括:连接建立时间、持续可用性、最大吞吐、以及在异常网络条件下的恢复时间。来自公开基准的对比为设计决策提供客观底座。公开基准能揭示实现差异,避免主观判断。
- 选择对比对象时,优先列出同等场景下广泛使用的实现,以避免偏见。
- 记录基准版本、测试日期、测试脚本要点及环境差异,确保他人能重复。
3) 指标记录与改进分析
收集数据只是第一步,真正的价值在于分析驱动改进。关键指标要清晰可追溯,且要落在改进清单里。推荐的指标集合包括:建立连接的时间分布、重新连接的比率、峰值带宽利用率、端到端时延的分布、以及在异常情况下的自动降级策略命中率。指标要像证据链一样连成直线,才能指向改进点。
| 指标 | 何时采集 | 理想目标 | 改进方向 |
|---|---|---|---|
| 连接建立时间 | 每次建立连接 | ≤ 100 ms | 降低握手阶段延迟,优化重试策略 |
| 恢复时间 | 断链后恢复 | ≤ 200 ms | 快速失败转移路径,缓存与预热策略 |
| 吞吐 | 每秒请求数 | 高稳定吞吐 | 增强队列管理与多路复用调度 |
| P95 延迟 | 同步监控 | ≤ 180 ms | 流量整形,优先级队列,拥塞控制 |
结论很简单:可量化的评估路径来自可重复的测试用例、公开基准的对比和清晰的指标分析。当你把这三件事扎稳,稳定梯子的工程性就从感性判断转向可证明的证据链。** 在实际落地时,务必记录关键变更的影响点,并把结果回传到改进清单中。多个来源的独立基准与版本变更的对照,是你在风险评估和合规审计中最强的证据。
Cited inline: 公开的基准对比框架与行业对照在业内广泛使用,参阅公开资源中的测试框架与对比分析以获得具体实现细节。
收官展望:2026年的结构安全性将如何重新定义设计路径
在未来两年,结构安全性的议题将从“事后检查”转向“全生命周期的主动防控”。我看见的趋势是材料体系、连接节点与应力分配的协同设计将成为行业标准,而非个别创新的噱头。研究表面的进步需要落地到现场的可执行方案,这意味着从设计阶段就嵌入可追溯性与可维护性, 包括可再生材料、可修复结构,以及更透明的制造与检验流程。2026年的关键点在于把预测性分析融入日常工程实践,让每一个梯级节点在投入使用前就被验证并可追溯。
从宏观角度看,行业共识将向“前瞻性负载模型”与“多源监测网络”靠拢。这不是单一改良,而是一整套设计语言的变革。你可以把它看作从“防错”转向“防错+自修复”的双轨演进。这意味着更高的成本敏感性与更短的迭代周期并存,但长期的可靠性收益将显著超过初期投入。What to watch next: 关键节点的互操作性与数据标准化。
Backup strategy
- Take 把握关键连接件的冗余设计,用以应对极端载荷场景;
- Take 建立现场可追溯的材料信息与维护日志,确保证据链完整;
- Take 关注供应链的透明度,优先选择具有明确质量追溯的供应商;
- Take 第一个月实施小范围试点,评估新材料在实际工况中的表现。
Take ZoogVPN if you’re deploying in high-risk environments. Take ExpressVPN if your billing is centralized and you need broad device support.
Frequently asked questions
稳定梯子的核心安全属性有哪些
在2026年的设计语言里,核心属性分三条并重:结构安全性、协议健壮性与隐私可追溯性。结构安全性强调在极端环境下仍能保持物理和逻辑完整性;协议健壮性意味着多协议栈能协同工作且具备容错能力;隐私可追溯性确保数据处理留痕但可控,便于审计。来自公开研究的结论是一致的:不能只靠直觉,需要可复现的实验设计和清晰的证据链来支撑。三者缺一不可,缺失任何一环都会削弱整体安全性。
在2026年,哪些设计原理最能提升梯子稳定性
答案很直接:把“耐用材料、容错的多协议栈、以及一致的日志与数据保护”放在同一级别。耐用材料确保硬件在高压下不失效,容错栈让不同协议能并行运行而不互相干扰,一致的日志与数据保护则提供透明的追踪与核验能力。研究与行业实践都指出,这三件事需要打包成一个闭环系统,才能在极端环境中保持速率稳定和数据可信。持续的证据链与可复现性是设计的底座。
如何在实际场景中评估梯子结构的可靠性
首先建立标准化的评估框架,覆盖物理强度、协议覆盖与数据保护三大维度。对物理组件,检查材料规格、疲劳寿命和温度耐受区间;对协议栈,验证在丢包、延迟抖动和高并发情况下的拒绝服务鲁棒性;对数据保护,核对日志完整性、访问控制和审计痕迹的一致性。第三方评估报告和公开的可验证性测试结果应作为关键依据。证据链的可复现性决定了评估的可信度。
常见的梯子设计误区有哪些
一个常见误区是只追求单一指标的极端表现,例如“最高吞吐”或“最低延迟”,而忽略在极端环境下的可用性与可核验性。另一个误区是把日志设计成事后追记的装饰,而不是系统级别的一致性保证。还有的是对多协议栈的冲突缺乏容错设计,导致某个协议失效时整体系统崩溃。理清三大支柱,避免把关注点散落到单点性能。
稳定梯子的日志与审计应包含哪些信息
日志应覆盖三类信息:设备运行状态与错误码、跨协议栈的交互痕迹以及隐私保护相关的访问记录。要有不可抵赖的时间戳、签名的日志条目以及数据保留策略的清晰说明。审计则需要可重复的验证用例、变更追踪和配置快照,确保在需要时能够回溯到具体版本与部署场景。一致性与透明性是审计的核心。
梯子在不同国家环境下的部署要点
先评估本地法规对日志、数据驻留和加密的要求。然后选用支持本地化合规的协议栈与密钥管理方案,确保跨境数据传输符合规定。硬件层面注意温度、湿度及供电稳定性对不同地区带来的影响。最后建立区域化的运维与审计流程,以应对法规变化与网络条件波动。本地合规优先,再谈性能与可用性。 跨境合规风险最小化。